Contrôleurs de réfrigération exposés, NIS2, CRA, Starlink
Le 12 octobre 2026 (après de nombreuses alertes, relais presse et j’en passe), le CERT-FR a publié, à froid, une alerte sur de « nombreuses compromissions » de contrôleurs à distance d’installations de réfrigération. Elle visait d’abord des Danfoss AK-SC et AK-SM, et une mise à jour du 13 octobre y a ajouté des contrôleurs Copeland xweb et des Dixell xweb [1]. Les attaques datent de la nuit du 11 au 12 octobre (les attaques la nuit, et le w.e., c’est bien la forme la plus nuisible). L’alerte désigne - ô surprise - des interfaces d’administration exposées directement sur Internet. L’alerte du CERT-FR demande (ce que l’ANSSI recommande depuis des années) de retirer l’exposition, de n’accéder aux équipements que par un VPN (Virtual Private Network, réseau privé virtuel) ou un réseau protégé, de mettre à jour les équipements (bon, souvent en fin de vie…) et de changer les mots de passe par défaut.
La presse a parlé de plusieurs centaines de magasins (des décomptes varient de 250 à 700), car les décomptes comme souvent ne comptent pas la même chose, des magasins pour les uns, des systèmes pour les autres.
Des failles connues depuis 2025
Les trois failles du Danfoss AK-SM 800A portent des numéros CVE (Common Vulnerabilities and Exposures) de… 2025, et Danfoss a publié deux avis dès 2025 : DSA-2025-03-01 en mars pour la première (correctif 4.2), puis DSA-2025-08-01 en août pour les deux autres (correctif 4.3.1) [2]. La première (CVE-2025-41450) contourne l’authentification grâce à un mot de passe administrateur calculé à partir de la date. La deuxième (CVE-2025-41451) permet d’exécuter une commande par la configuration du courrier. La troisième (CVE-2025-41452) provoque un déni de service. Le correctif est le micrologiciel R4.3.1. Le 9 août 2026, l’équipe Team82 de Claroty en a publié l’analyse technique complète et dénombré 2 765 interfaces visibles sur Internet [3].
Onyphe, moteur français de recherche des équipements exposés, a mesuré l’exposition sur moins d’une semaine et publié le 13 octobre [4]. Il compte 6 212 adresses IP publiques portant l’interface des AK-SM 800 et 800A, réparties sur 558 systèmes autonomes et 95 pays et territoires. La France en regroupe près de la moitié, devant la Belgique, la Pologne, les États-Unis, les Pays-Bas et l’Espagne. Moins de la moitié des interfaces utilisent un port web habituel (80, 443 ou 8080), et une part importante répond en HTTP non chiffré. La version la plus répandue du logiciel de l’interface, la 01.0.168, équipe environ la moitié d’entre elles, et plus de la moitié tournent sur une version plus ancienne. Ce décompte n’est donc pas comparable à celui de Claroty, plus ancien et limité à un modèle unique (merci Onyphe).
Sur le Copeland XWEB Pro, un autre article recense 23 vulnérabilités, dont 21 sévères, avec le même type de défaut : identifiants déterministes et injection possible de commandes [5].
Dans une déclaration à Cooling Post le 12 octobre, Danfoss indique que la majorité des appareils touchés sont des produits en fin de vie (AK-SM 800 depuis 2021, AK-SC 355 arrêté en 2016) ou des AK-SM 800A tournant sur un micrologiciel ancien [6].
Onyphe précise que ni les intentions des attaquants ni le vecteur d’intrusion exact ne sont confirmés publiquement. Aucune des trois CVE n’est établie comme point d’entrée, et le forçage du dégivrage n’est rapporté qu’au conditionnel. Aucune source ne dit si les contrôleurs des magasins étaient joints par une ligne fixe ou par le réseau mobile. Des mesures que j’ai faites sur des plateformes de recherche d’exposition montrent que des abonnements mobiles à adresse publique existent, donc le mobile n’implique pas le CGNAT.
Mais bon, il y a eu des précurseurs récents…
L’été offre un autre cas (sans lien établi pour l’instant). Dès le 26 août 2026, soit quelques semaines après la publication de l’analyse technique (sans dire là non plus qu’il y ait un lien direct), des réfrigérateurs et des congélateurs de bases américaines sont passés en mode dégivrage, et des magasins n’ont ouvert qu’avec des produits secs. Le ministère de la Défense a reconnu, le 28 août, une possible perturbation de la réfrigération. L’Army Criminal Investigation Division, l’Air Force Office of Special Investigations et le Defense Criminal Investigative Service enquêtent [7].
Trois de ces magasins sont sur des installations situées sur des bases navales : la station navale de Newport, la base aérienne navale de Lemoore et la base navale du comté de Ventura. Fin septembre, aucune cause ni aucune origine cyber n’avait été annoncée. Aucun contrôleur, micrologiciel ou prestataire commun n’a été publié.
Une gamme marine chez les mêmes fabricants
Danfoss vend des variateurs pour les compresseurs de réfrigération marine, de la famille iC7-Marine. Copeland propose la supervision de conteneurs réfrigérés et de navires, avec son système REFCON. Le froid des conteneurs réfrigérés figure déjà dans l’inventaire des systèmes d’information portuaires et embarqués.
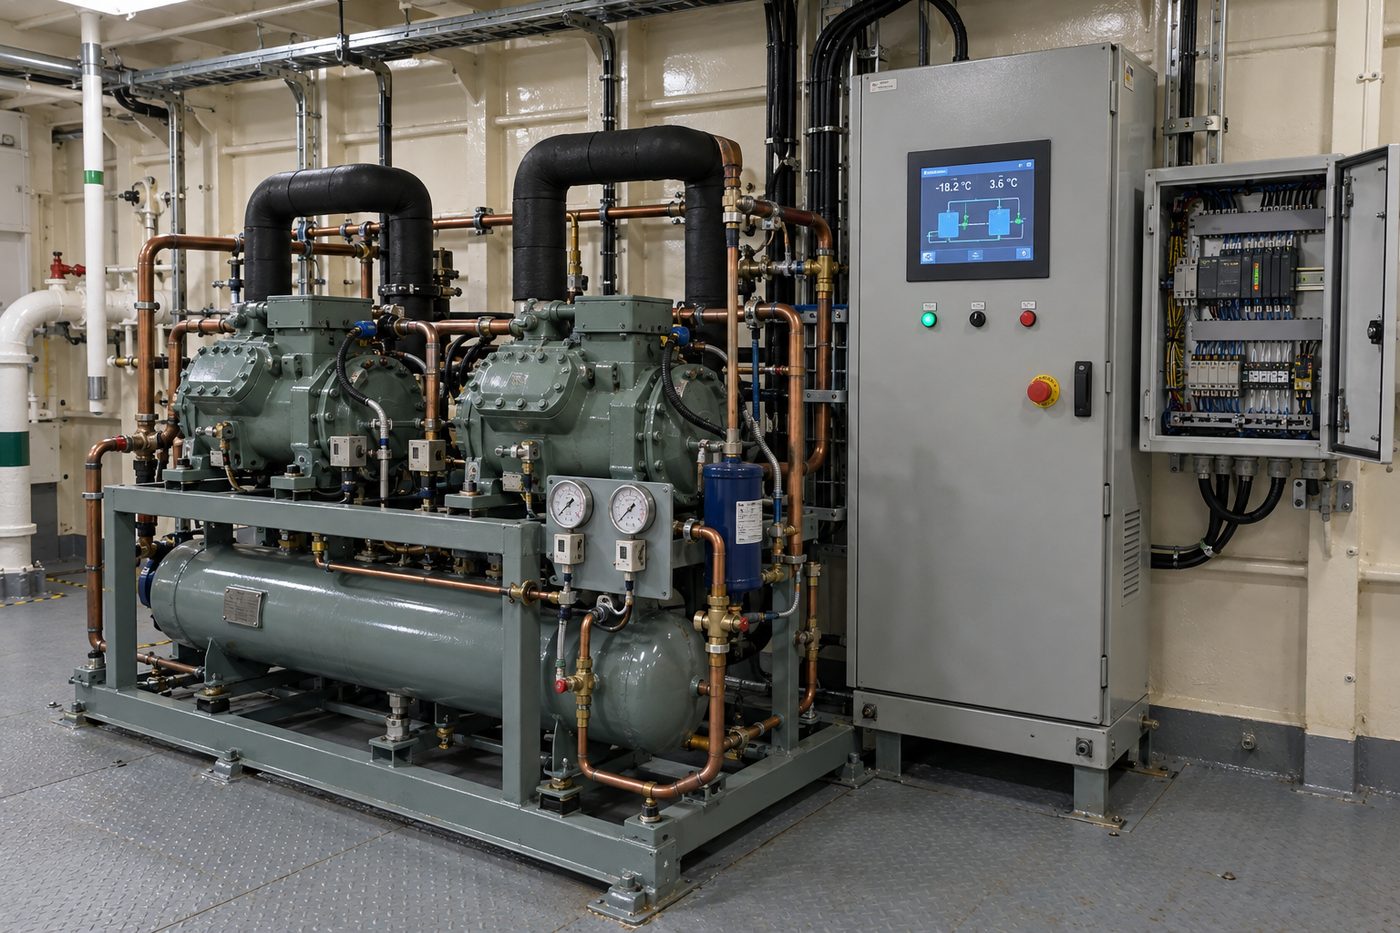
Les variateurs ont leur propre avis de sécurité : en septembre, Danfoss a publié la CVE-2026-15203, de gravité 9,3 sur 10, qui ouvre des interfaces de débogage et d’ingénierie par défaut sur les iC7-Marine antérieurs à la version 2025.8.19 [8]. Ce sont des variateurs d’entraînement, d’une autre famille que les contrôleurs de froid.
Starlink et la surveillance des systèmes industriels (aka smart shipping)
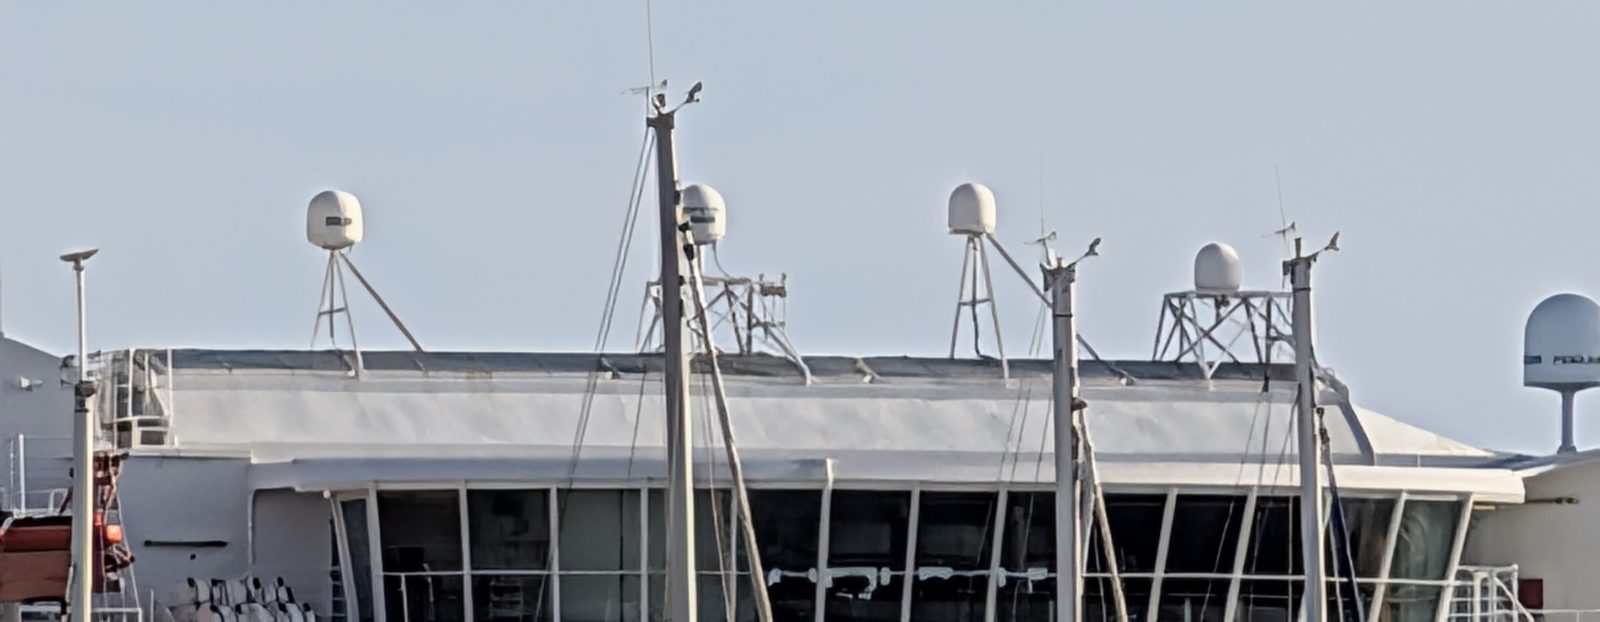
A priori, pas mal de responsables de petites, moyennes et grandes surface ont découvert que dire « vous suivez votre installation via votre smartphone » sous-entendait aussi « votre installation est directement raccordée à Internet ». Bon, pour les navires (et certains ports qui disposent d’entrepôts frigorifiques), il y a quelques années, suivre les chambres froides à distance n’était pas forcément une sinécure. Suivre les frigos d’un navire à distance suppose de les joindre depuis la terre. Et à l’époque où seuls VSAT et Inmarsat étaient les moyens de communication IP disponibles à bord, ce n’était pas évident. Mais l’arrivée des constellations de LEO, et notamment Starlink, risque bien de changer la donne. Alors oui, par défaut, Starlink place l’abonné derrière un CGNAT (Carrier-Grade NAT, partage d’adresses à l’échelle de l’opérateur) et aucune connexion entrante n’arrive jusqu’à lui. Une adresse IPv4 publique est proposée en option sur certaines offres (…dont l’offre maritime). Elle est attribuée par DHCP (Dynamic Host Configuration Protocol), donc susceptible de changer (ou pas).
Un armateur qui demande cette adresse publique pour atteindre une interface web de contrôleur obtient exactement ce que décrit le CERT-FR : une interface d’administration directement sur Internet, avec des mots de passe qui ne changent pas. Une mesure de 2024 ne trouve qu’environ 27 000 adresses d’abonnés Starlink visibles depuis Internet, parce que le CGNAT limite l’observation [9]. Je n’ai trouvé aucune mesure d’équipements industriels derrière Starlink. Une requête dans Onyphe permettrait d’en faire une. Je vous laisse la faire si vous voulez y passer une partie de la nuit à vous faire peur.
Le suivi pourrait aussi se faire via une connexion sortante du bord vers un service de supervision, ou par un tunnel VPN monté depuis le navire. Bon, plus compliqué, mais là au moins Starlink rend cette possibilité de VPN plus facile que via VSAT (latence, etc.). L’interface d’administration resterait alors sur le réseau local. Bon, cela n’empêche pas que les mots de passe par défaut se changent à l’installation, avant le premier appareillage, qu’on applique les mises à jour et qu’on veille à l’obsolescence, qu’on cloisonne, qu’on surveille, etc….
« NIS 2 nous aurait sauvé ».
Bon, on a lu à moultes reprises : si la transposition de la directive NIS2 dans le droit français avait été votée en octobre, on en serait pas là. Évidemment, les choses sont beaucoup plus nuancées que cela. L’Assemblée nationale a effectivement retiré le projet de loi Résilience de son ordre du jour le 6 octobre, sans nouvelle date [10].
Cependant, même votée avant le 12 octobre, la loi n’aurait imposé aucune obligation aux contrôleurs attaqués, car le commerce de détail n’est pas un secteur de la directive. Son annexe II vise, pour l’alimentaire, les entreprises de distribution en gros et de production ou transformation industrielles [11]. Un magasin de détail (super / hypermarché) n’y entre donc probablement pas, alors qu’une plateforme logistique ou une centrale d’achat du même groupe, oui. Cependant, le projet français renvoie la liste des secteurs à un décret d’application, dans les limites de la directive, et une désignation nominative hors annexes reste possible (article 2, paragraphe 2). Espérons que, pour ces commerces alimentaires comme (on peut rêver) pour d’autres secteurs aujourd’hui exclus et pourtant essentiels (on le découvre lors d’un incident cyber, ou pendant une pandémie), ces arrêtés soient revus intelligemment en conséquence. Sinon, il faudra s’appuyer sur l’article 40 de la directive qui prévoit un réexamen par la Commission, secteurs et seuils compris, au plus tard le 17 octobre 2027, puis tous les 36 mois. Bon, et on rappellera que ce n’est pas parce qu’un texte est voté qu’il n’y a plus de cyberattaque. Ça paraît bête, mais en voyant certains commentaires dans les médias et sur les réseaux sociaux, le préciser est peut-être nécessaire.
Alors, bientôt un RSSI dans chaque grande surface ? (c’est pour la petite histoire) Les enseignes touchées compliquent encore le tableau. Intermarché, Coopérative U et Leclerc sont des groupements de commerçants indépendants, et le mot « franchisés » serait inexact pour la plupart de leurs magasins. Chaque magasin est une entreprise distincte, et le RSSI (responsable de la sécurité des systèmes d’information) du groupe ne voit pas forcément ce que son exploitant a raccordé à Internet. Les groupements mutualisent souvent déjà une partie de l’informatique centrale, caisse et gestion. Rien n’empêcherait (hormis le coût) d’y ajouter le recensement des équipements de froid exposés, voire un centre de supervision (Security Operations Center, SOC) commun aux adhérents. Peut-être que cet incident amènera à ce type de transformation (que, j’imagine, le RSSI appelle de ses voeux depuis longtemps).
Le CRA (Cyber Resilience Act, règlement européen sur la cyber-résilience) s’adresse aux fabricants et il s’applique déjà en partie. Depuis le 11 septembre 2026, ces fabricants doivent signaler à l’ENISA (agence de l’Union européenne pour la cybersécurité) et au CSIRT national (Computer Security Incident Response Team) les vulnérabilités activement exploitées. L’alerte précoce part sous 24 heures, la notification complète sous 72 heures, et le rapport final au plus tard 14 jours après la disponibilité d’un correctif. Les notifications passent par la plateforme unique que l’ENISA a ouverte le même jour [12].
Cette obligation de signalement vaut aussi pour les produits déjà sur le marché avant cette date, y compris ceux dont le support est terminé. Un fabricant de contrôleurs qui constaterait l’exploitation d’une vulnérabilité de son parc installé, appareils en fin de vie compris, devrait donc la signaler, sans avoir à remonter aux exploitations qu’il connaissait avant le 11 septembre. Les exigences de conception, elles, ne s’appliquent qu’aux produits mis sur le marché à compter de décembre 2027, sauf modification substantielle. Les appareils en fin de vie signalés par Danfoss n’auront donc jamais à les respecter.
Enfin, à bord, les exigences unifiées E26 et E27 de l’IACS (International Association of Classification Societies) visent les navires de 500 de jauge brute et plus, contrats de construction signés depuis le 1er juillet 2024. Elles portent d’abord sur les systèmes essentiels à la sécurité. Un contrôleur de chambre froide de provisions n’en fait probablement pas partie (ça se réfléchit, pourtant, parce que cela peut engager la survie de l’équipage sur les traversées au long cours), et personne n’est donc tenu d’en vérifier la configuration… (même si je ne doute pas que certains armateurs fassent les choses sérieusement).
Sources
- [1] CERT-FR, CERTFR-2026-ALE-012, octobre 2026.
- [2] Danfoss, avis de sécurité DSA-2025-03-01 et DSA-2025-08-01.
- [3] Claroty Team82, « Freeze the Controller, Defrost the Food », 9 août 2026.
- [4] Onyphe, « Refrigeration as Critical Infrastructure: Analyzing the Cyberattack on French Supermarkets », 13 octobre 2026.
- [5] Claroty Team82, « Chilling Discoveries: Unpacking Vulnerabilities in Copeland XWEB Pro Controllers ».
- [6] Cooling Post, « Danfoss moves to mitigate cyberattack », 12 octobre 2026.
- [7] Stars and Stripes, 1er septembre 2026.
- [8] Danfoss, avis DSA-2026-08-01.
- [9] Mesure des adresses Starlink, arXiv 2412.18243.
- [10] NosParlementaires, retrait de l’ordre du jour du 6 octobre 2026.
- [11] Directive (UE) 2022/2555, annexe II et article 40.
- [12] Commission européenne, obligations de signalement du CRA.
