Cybersécurité de la base industrielle navale : entre incidents, sous-traitants et contrats
La cybersécurité d’un chantier naval de défense se joue aussi bien dans le bureau d’études le mieux gardé que chez un sous-traitant de rang deux, sur le poste personnel d’un ingénieur en télétravail ou dans le compte d’un partenaire industriel oublié sur un portail d’échange. Les incidents des dix dernières années le montrent avec régularité, et ils permettent de mettre des chiffres sur ce front industriel, celui dont on parle le moins quand on parle du naval et de cybersécurité.
Les chiffres qui suivent viennent de mon propre jeu de données de recherche sur les incidents cyber maritimes, constitué pendant mes travaux de doctorat et entretenu depuis avec mes propres moyens. Il compte plus de 4 000 incidents, dont j’ai dressé le bilan 2025 il y a quelques semaines ; un peu plus de 500 d’entre eux touchent un chantier naval (civil ou militaire), un équipementier de défense ou une marine. Pour mémoire, comme je le répète à chaque fois, ces 500 fiches sont ce que la presse et les attaquants eux-mêmes ont rendu public, avec un biais massif dans un sens connu : un déni de service distribué (Distributed Denial of Service, DDoS) revendiqué se collecte à la chaîne, une intrusion étatique se sait des années plus tard, quand elle se sait, etc.
Chiffres arrêtés au 17 septembre 2026.
Cinq cents incidents, mais trois menaces de poids très inégal
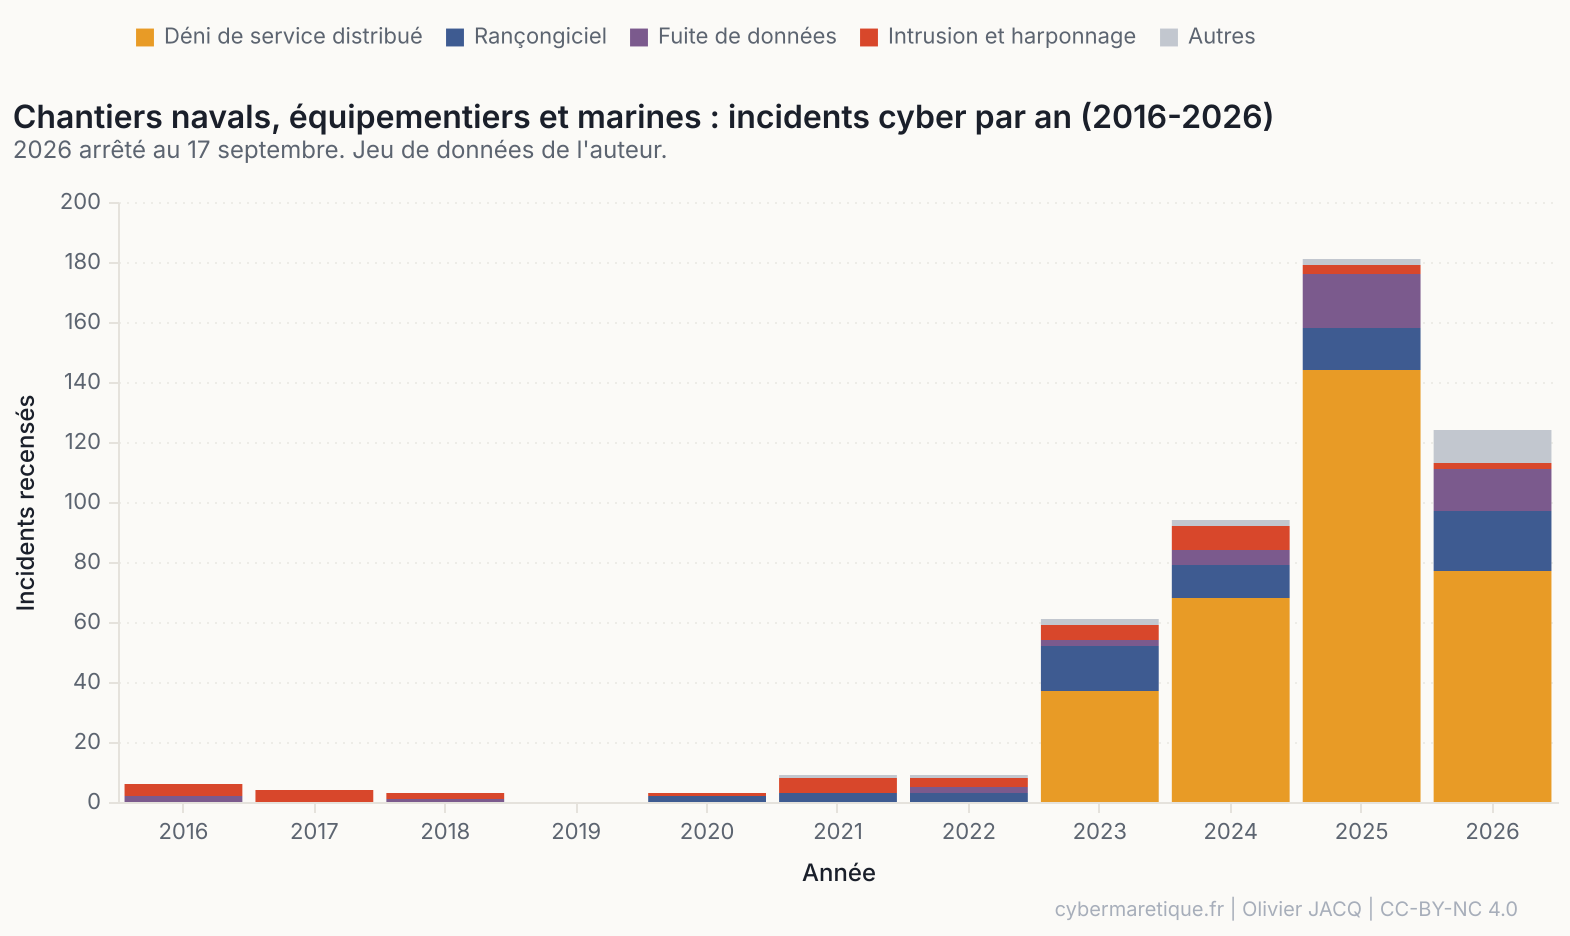
Sur les 516 incidents du périmètre, 327 sont des DDoS (soit près des deux tiers), et la proportion monte même à… 80 % pour la seule année 2025. Un chantier naval européen a ainsi été revendiqué quatre fois par NoName057(16) entre février 2023 et mai 2026, même si aucun impact opérationnel n’a été relevé. Le 27 juin 2025, un autre acteur de DDoS a revendiqué le même jour neuf chantiers américains et cinq chantiers de construction et de réparation ailleurs dans le monde. Aucune de ces revendications n’a produit d’effet mesurable au-delà de, pour les plus préparés, quelques heures d’indisponibilité d’un site vitrine. Le DDoS renseigne cependant sur l’intérêt des chantiers dans les listes de cibles stratégiques des hacktivistes.
Quant à lui, le rançongiciel ne pèse “que” 70 fiches, mais il est le seul, d’une part, à permettre de conclure que les systèmes du chantier avaient des vulnérabilités exploitable et, d’autre part, à arrêter des opérations ou engendrer des fuites de données massives. Regardons quelques uns de ces incidents :
- À Marinette, en avril 2023, des serveurs qui alimentaient des machines à commande numérique ont été chiffrés ; les machines de soudage et de découpe se sont arrêtées plusieurs jours, la construction des frégates Constellation et des navires de combat littoral (Littoral Combat Ship, LCS) a pris du retard et, neuf mois plus tard, 16 769 personnes ont été notifiées d’une exfiltration de noms et de numéros de sécurité sociale [1] [2].
- Chez Lürssen, le week-end de Pâques 2023, une grande partie des chantiers du groupe s’est retrouvée à l’arrêt, alors qu’il tient des contrats sur la frégate F126 [3].
- Vard, la filiale norvégienne de Fincantieri, a mis du personnel en chômage partiel en juin 2020 [4].
- Austal USA a vu ses données publiées par Hunters International en décembre 2023, en affirmant qu’aucune information classifiée n’était concernée, le FBI et le service d’enquêtes criminelles de la marine (NCIS) enquêtant [5].
- Eastern Shipbuilding, qui construit les patrouilleurs hauturiers (Offshore Patrol Cutter) des garde-côtes américains, a été inscrit sur le site de fuite de LockBit fin février 2024, dans les jours qui ont suivi l’opération Cronos censée avoir démantelé le groupe [6].
- Itaguaí Construções Navais, le chantier brésilien du programme de sous-marins conçu avec Naval Group, a vu ses systèmes paralysés en août 2026 et LockBit 5 le revendiquer [7].
- Et thyssenkrupp Marine Systems avec sa filiale Atlas Elektronik a été inscrit sur le site de fuite de The Gentlemen le 28 juin 2026, avec plus d’un téraoctet de données annoncé, sans confirmation de l’industriel à ce jour.
Côté français, l’ANSSI écrit dans sa synthèse annuelle de la menace pour 2025 qu’entre janvier et juin elle « a observé la compromission par rançongiciels de plusieurs entités industrielles impliquées dans la chaîne d’approvisionnement » de la base industrielle et technologique de défense (BITD), des entreprises « à l’origine de la conception et de la fabrication de systèmes, de pièces et de logiciels », et elle précise ne pas considérer ces attaques comme coordonnées, les opérateurs étant différents [8]. Les groupes de rançongiciel sont opportunistes. Ils ramassent ce qui est mal fermé, et un sous-traitant de rang deux qui usine des pièces de frégate est fermé comme n’importe quel industriel de sa taille.
La Direction du renseignement et de la sécurité de la défense (DRSD), qui suit la BITD au titre de la contre-ingérence, confirme la tendance par l’autre bout. Dans sa lettre de juillet 2025 sur l’année 2024, « les attaques cybernétiques ont augmenté de moitié par rapport à l’année précédente », les incidents cyber signalés « ont doublé depuis 2023 » et sont « dans leur grande majorité, perpétrées par l’écosystème cybercriminel » ; le cyber représentait cette année-là 15 % des atteintes recensées, loin derrière le vecteur humain [9]. Sa lettre de mai 2026 sur l’année 2025 le dit en une phrase : « Après une forte progression en 2024, la menace cybernétique à l’encontre de la BITD se consolide à un niveau élevé en 2025 » [10].
Et l’espionnage ?
Les intrusions et les harponnages ne font qu’une cinquantaine de fiches, mais presque tout le volet étatique s’y trouve, et la lecture est toujours la même : l’attaquant entre là où le donneur d’ordres ne regarde pas. Quelques cas :
- L’acte d’accusation américain de 2021 contre trois officiers d’un état et un pirate à leur service, le groupe que l’industrie appelle APT40, décrit une entreprise de Virginie travaillant sur la recherche et le développement maritimes. Entre le 28 juillet et le 2 août 2017, les courriels de harponnage sont partis de deux boîtes compromises d’un conglomérat industriel allemand et renvoyaient vers un domaine sosie de ce conglomérat ; le logiciel malveillant a été posé le 25 octobre. Le butin touche au développement des systèmes de sous-marins de l’US Navy et aux missiles balistiques lancés de sous-marin, et la porte d’entrée était un partenaire européen de confiance [11].
- La Corée du Sud fournit la série la plus longue. En avril 2016, environ 40 000 documents sont sortis de Daewoo Shipbuilding & Marine Engineering, dont une soixantaine classifiés sur les navires de guerre et les sous-marins construits pour la marine coréenne, selon le député qui a révélé l’affaire l’année suivante, l’attribution à la Corée du Nord reposant sur les techniques employées et les journaux de connexion [12].
- En juin 2021, la même DSME, alors seul constructeur de sous-marins du pays, a vu partir des fichiers touchant au programme de sous-marin à propulsion nucléaire, l’agence des programmes d’armement confirmant la brèche sans confirmer l’attribution [13].
- En octobre 2023, le service de renseignement sud-coréen a publiquement alerté les chantiers sur une campagne intensive menée en août et septembre, qu’il rattache à la consigne de son ennemi de toujours de construire des navires de guerre moyens et lourds [14].
- Au Japon, Mitsubishi Heavy Industries a reconnu en 2011 quelque 80 postes compromis dans ses usines de sous-marins et de missiles [15], et Kawasaki Heavy Industries a établi en 2020 que les connexions illégitimes vers ses serveurs japonais venaient de ses propres bureaux d’Asie du Sud-Est, en Thaïlande notamment [16].
- En Inde, la fuite découverte en novembre 2025 à Udupi Cochin Shipyard n’a même rien d’informatique : deux ouvriers contractuels ont transmis pendant un an et demi, par WhatsApp et Facebook, la liste des numéros de coque de navires de la marine indienne à un destinataire au Pakistan, contre paiement [17].
- Et en août 2026, la Royal Navy a découvert que les caméras de ses drones de surface K3 Scout envoyaient des signaux de vie vers une adresse en Chine, un cas de chaîne d’approvisionnement que j’ai détaillé à l’époque.
Autre constatation intéressante : la donnée sort (souvent) par un tiers :
- Les 22 400 pages du Scorpène révélées par The Australian en août 2016 avaient été copiées sur une clé USB en 2011 par un ancien ingénieur de la marine française employé d’un sous-traitant de DCNS, emmenées en Malaisie, laissées dans les locaux en 2013 après une dispute avec l’employeur, puis envoyées par ce sous-traitant à un officier de la marine australienne qui les croyait sans intérêt [18] [19].
- En novembre 2022, LockBit 3.0 a publié des données d’un autre industriel de défense, qui a déclaré qu’il n’y avait « pas d’intrusion dans ses systèmes d’information » et désigné comme source probable « un compte partenaire sur un portail d’échange dédié » [20].
- En mars 2024, un lot de 24 Go attribué à un autre industriel de défense par un autre vendeur venait d’un service externalisé [21].
- En mars 2023, 16,7 Go de documents Fincantieri, dessins de composants et schémas d’un porte-hélicoptères d’assaut, ont circulé sur Breach Forums ; l’industriel a répondu qu’il s’agissait d’une attaque contre une tierce partie et de données non classifiées [22].
- Et en juillet 2025, un hacktiviste (ou influenceur ?) a revendiqué le vol d’un téraoctet chez un industriel en n’en publiant que 13 puis 6 Go ; le groupe a démenti toute intrusion, porté plainte, puis reconnu que certains fichiers étaient authentiques sans être classifiés ; le téraoctet n’est jamais venu [23] [24].
- La DRSD décrit, sans le nommer, un cas de 2025 où une « potentielle fuite d’informations sensibles » a servi de support à une campagne de dénigrement massive, amplifiée par des médias relais, affirmant que les fichiers portaient sur de grands programmes militaires français [10]. Le service documente l’exploitation des fichiers et ne dit rien de leur origine, ce qui borne la piste prorusse évoquée ici ou là à l’amplification, seule partie établie.
L’ANSSI généralise le mécanisme : en 2025, elle « a été témoin de nombreuses compromissions d’entités par des attaquants en mesure de se latéraliser depuis les systèmes d’information de prestataires vers des clients », et cite un prestataire de nombreuses entités françaises depuis lequel l’attaquant a rebondi grâce aux interconnexions existantes et à des authentifiants volés [8].
Les identifiants volés : une matière première stratégique
Avec toutes les mesures de sécurité mises en place au fil des années, le plus simple pour rentrer est aujourd’hui bien souvent d’utiliser de véritables identifiants/mots de passe volés. Quand c’est “bien fait”, c’est très difficile à détecter.
- Chez Austal, en octobre 2018, l’intrus est entré dans le chantier de Henderson avec des identifiants achetés sur un forum, a extrait des plans de navires et des contacts, puis a tenté de faire payer l’entreprise par courriel [25].
- Sept ans plus tard, le marché a la même nature et des prix plus bas. Ainsi, le 12 septembre 2024, un vendeur proposait un accès par bureau à distance à une entreprise espagnole de construction navale pour 220 dollars, avec un privilège d’utilisateur local et un antivirus grand public, dans une catégorie de la place de marché intitulée Boats & Submarines ; le chiffre d’affaires annoncé désignait une très petite société, autrement dit un sous-traitant.
- Le 15 février 2025, une autre annonce, relayée par un agrégateur payant, proposait un accès VPN à un fournisseur américain de sonars et de systèmes de positionnement livrant le secteur de la défense dans une rafale d’offres visant des fournisseurs de défense la même semaine, ce qui signale d’ordinaire un vendeur qui écoule un lot d’identifiants moissonnés.
Ces identifiants viennent en grande partie des voleurs d’informations, les infostealers, ces logiciels qui vident les navigateurs et les sessions d’un poste infecté et dont le contenu se revend par lots. Les décomptes faits font un peu peur, car ils se comptent par centaines, partout dans le monde, et se vendent « pour aussi peu que 10 dollars » pièce, contenant identifiants VPN et cookies de session d’authentification multifacteur. L’exemple détaillé est un employé d’une entreprise américaine qui a téléchargé un fichier piégé en septembre 2024 et dont le poste portait 56 identifiants de l’infrastructure de l’entreprise.
Alors on peut se dire que c’est de l’histoire ancienne, que nenni. Rien qu’en France on trouve des compromissions récentes d’employés en date du 2 avril 2026. Les prix de vente, là-encore, tournent autour des 200 dollars. Du pain béni pour des attaques à venir par rançongiciel, ou autre.
Télétravail et télémaintenance : le périmètre déborde
Pour le plus sensible, la règle existe : l’instruction interministérielle 901 impose que les informations de niveau Diffusion Restreinte soient traitées sur des systèmes dédiés et homologués, isolés ou fortement cloisonnés, avec des moyens de chiffrement agréés pour tout échange hors périmètre, et un plan de sous-marin ne se consulte pas depuis la cuisine [26]. Le problème est tout ce qui n’est pas Diffusion Restreinte et qui suffit à un attaquant : la messagerie, l’outil de gestion du cycle de vie du produit, les devis, les plannings de chantier, l’annuaire, les accès fournisseurs. Tout cela passe par un VPN et par la box de la maison et, si les utilisateurs ne sont pas sensibilisés (et potentiellement contrôlés), une cohabitation non souhaitable entre le compte de l’entreprise et le logiciel piraté d’un adolescent.
Les équipements de bordure qui portent ces accès (entendre, les concentrateurs VPN) sont devenus la cible favorite. L’ANSSI note qu’ils « restent des cibles privilégiées, d’autant plus quand ils sont largement répandus », et cite les campagnes contre des équipements ayant compromis des entités publiques et privées en France [8]. HD Korea Shipbuilding & Offshore Engineering, en mars 2024, montre une autre porte : le serveur de gestion des terminaux mobiles du groupe, exposé avec une faille de téléversement, a servi de point d’entrée vers un système interne d’une filiale non maritime, d’où des données à caractère personnel sont sorties, et la sanction est tombée en août 2026 [27]. Chez Kawasaki, l’attaquant est passé par les filiales étrangères. D’autres auraient laissé pendant dix-huit mois un fichier de configuration accessible sur un déploiement de test de visioconférence, avec des identifiants de base de données et de messagerie dedans [28].
La télémaintenance est le sujet dont on parle probablement le moins, et sur lequel les incidents publics sont rares, ce qui mesure la publicité plus que le risque. Le maintien en condition opérationnelle d’une frégate ou d’un patrouilleur fait intervenir, à quai et parfois à la mer, l’industriel du système de combat, le motoriste, le fournisseur du système de navigation, l’intégrateur des transmissions, chacun avec ses outils et ses comptes, et de plus en plus souvent un accès à distance. Les garde-côtes américains, dans leur guide de juin 2026 sur l’évaluation cyber des navires et des installations, rangent explicitement l’intervention de techniciens prestataires et l’accès distant parmi les interfaces à inventorier et à traiter [29].
Des contrats qui commencent à descendre la chaîne
Mais pourquoi est-ce si difficile de sécuriser cet ensemble ? La réponse réglementaire qu’on cite d’abord est NIS 2, et elle atteint moins la défense qu’on ne le croit. La directive exclut en effet d’elle-même les administrations publiques qui agissent dans les domaines de la sécurité nationale, de la sécurité publique, de la défense ou de l’application de la loi, et elle autorise les États à exempter des entités spécifiques exerçant dans ces domaines des obligations de gestion des risques et de notification [30]. Un chantier naval y entre en revanche par la fabrication : l’annexe II vise la fabrication d’autres matériels de transport, division 30 de la nomenclature statistique européenne des activités (NACE), qui comprend la construction navale, de sorte qu’un chantier de taille moyenne est en principe une entité importante, sauf exemption nationale. Et l’article 21 impose la sécurité de la chaîne d’approvisionnement, en visant les relations entre chaque entité et ses fournisseurs ou prestataires de services directs. Le mot « directs » borne l’obligation au rang un. En France, rien de cela n’est en vigueur, la Commission ayant saisi la Cour de justice le 8 juillet 2026 pour défaut de transposition [31]. On lit parfois que la base industrielle opère déjà sous un régime NIS 2 directement applicable ; une directive non transposée ne crée pas d’obligation pour les entreprises, et la saisine vient précisément de là.
Le levier qui atteint réellement la chaîne aujourd’hui est contractuel, et il est français : la Direction générale de l’armement (DGA) a publié le 9 décembre 2025 la quatrième édition de son clausier des marchés de défense et de sécurité. Sa clause 11.13 « Cybersécurité » prévoit qu’à compter de la notification du marché, le titulaire s’auto-évalue « au regard des 21 exigences du niveau fondamental du référentiel de maturité cyber », actualise cette analyse au plus tard tous les trois ans, conserve les pièces et les tient à disposition de l’acheteur, et « s’engage » à atteindre le niveau fondamental. La variante pour les marchés avec sous-contractants lui impose d’exiger la même auto-évaluation « de ses Sous-contractants retenus directement dont il estime la maturité cyber essentielle à l’exécution du marché », l’identification de ces sous-contractants relevant « de la seule appréciation du Titulaire » [32]. Le référentiel, construit depuis 2021 par le Ministère, huit maîtres d’œuvre et l’ANSSI, a été conçu compatible avec NIS 2 et pour valoir équivalence du niveau 1 du Cybersecurity Maturity Model Certification (CMMC) américain, et le clausier annonce la suite, « sous forme contractuelle dans un premier temps, puis via un schéma de certification » [32] [33]. Le Diag Cyber, opéré par Bpifrance et financé par le Ministère, prend en charge la moitié du diagnostic pour les PME et ETI de défense de moins de 2 000 salariés [34]. (Pendant ce temps-là, moi j’en fais des bénévoles…)
Les Américains ont un cran d’avance. La règle publiée le 10 septembre 2025 au supplément défense du règlement fédéral des achats (DFARS) est entrée en vigueur le 10 novembre 2025 et fait monter le CMMC sur trois ans : jusqu’au 10 novembre 2028, la clause s’applique aux marchés où le programme décide de l’exiger ; à partir du 11 novembre 2028, à tout marché où le contractant traite des informations fédérales contractuelles ou des informations non classifiées contrôlées sur ses propres systèmes, avec un statut à jour affiché dans le système fédéral d’évaluation des risques fournisseurs (Supplier Performance Risk System, SPRS) pour toute la durée du contrat [35]. Le Royaume-Uni a lancé en 2025 la Defence Cyber Certification, quatre niveaux adossés aux profils de risque cyber de la norme de défense britannique Def Stan 05-138, avec le consortium IASME comme organisme certificateur [36].
Les trois dispositifs partagent une limite qu’un responsable de chantier repère tout de suite : ils s’arrêtent là où le titulaire décide qu’ils s’arrêtent. Une auto-évaluation, par construction, reste déclarative. Le sous-contractant « essentiel » est celui que le titulaire désigne, et le titulaire « n’est pas responsable des informations erronées ou manquantes » de ses sous-contractants [32]. Le sous-traitant espagnol vendu 220 dollars et le partenaire par le compte duquel les données sont sorties se trouvent au rang deux ou trois. La clause vise l’exécution du marché de construction ; elle ne dit rien des prestataires du maintien en condition opérationnelle ni du portail carrières où s’accumulent les identifiants.
Quelles priorités pour un chantier ou un équipementier ?
- Chercher son propre domaine dans les journaux d’infostealers ne coûte rien et prend cinq minutes ; chaque poste d’employé qui y apparaît est un mot de passe à changer et une session à révoquer (voire plus) ;
- Faire la même recherche pour les dix premiers sous-traitants.
- Sur les accès distants, VPN et portails fournisseurs, une authentification multifacteur par clé matérielle, résistante au vol de session, retire à un journal d’infostealer l’essentiel de sa valeur.
- Les accès de télémaintenance demandent des comptes nominatifs ouverts sur des fenêtres convenues, et une journalisation que quelqu’un lit.
- Reste l’atelier, qui a besoin de son propre exercice : Marinette a perdu ses machines à commande numérique parce que les serveurs qui les alimentaient vivaient avec la bureautique, et un exercice de restauration des programmes machine sur une ligne de découpe vaut mieux qu’un plan de continuité relié en trois exemplaires.
- Dans les contrats enfin, il reste à ajouter aux clauses de la DGA ce qu’elles ne contiennent pas : une obligation de notification sous 24 heures, pour les sous-traitants non « essentiels » aussi, puisque la donnée sort par eux.
La bonne nouvelle, c’est que presque tous les cas racontés ici ont commencé par un identifiant volé ou un portail mal fermé, et qu’un chantier sait fermer l’un et l’autre sans attendre un schéma de certification.
Sources
- [1] USNI News, Ransomware Attack Hits Marinette Marine Shipyard, 20 avril 2023
- [2] The Record, Ransomware attack on US Navy shipbuilder leaked information of nearly 17,000 people
- [3] The Record, German builder of yachts and military vessels hit by ransomware attack, avril 2023
- [4] The Maritime Executive, Vard Hit by Cyberattack, juin 2020
- [5] BleepingComputer, Navy contractor Austal USA confirms cyberattack after data leak, décembre 2023
- [6] Enterprise Times, LockBit attack impacts USCG Heritage-class OPC shipbuilder, 1er mars 2024
- [7] Jornal Atual, ataque cibernético paralisa sistemas da ICN em Itaguaí, août 2026
- [8] ANSSI, synthèse de la cybermenace 2025 (CERTFR-2026-CTI-002), mars 2026
- [9] DRSD, Lettre d’information économique n°20, ingérences à l’encontre de la sphère défense en 2024, juillet 2025
- [10] DRSD, Lettre d’information économique n°22, ingérences à l’encontre de la sphère défense en 2025, mai 2026
- [11] Département de la Justice des États-Unis, acte d’accusation United States v. Ding Xiaoyang et al., 2021
- [12] Reuters, North Korea hacked Daewoo Shipbuilding, took warship blueprints, 31 octobre 2017
- [13] The Record, North Korean hackers breach South Korean submarine builder again, juin 2021
- [14] The Maritime Executive, South Korea’s Shipbuilders Attacked by Hackers from North Korea Warns NIS, octobre 2023
- [15] Reuters, Japan’s Mitsubishi Heavy hit by cyberattack, 19 septembre 2011
- [16] Kawasaki Heavy Industries, Concerning Unauthorized Access to Kawasaki Group, 28 décembre 2020
- [17] Deccan Herald, Navy data leak case: Malpe police arrest one more, décembre 2025
- [18] Reuters, India investigates DCNS Scorpene submarine data leak, août 2016
- [19] L’Usine Nouvelle, Le drôle de parcours qui a conduit à la fuite de données sur le Scorpène de DCNS, 29 décembre 2016
- [20] L’Informaticien, LockBit 3.0 publie des données volées à Thales, 14 novembre 2022
- [21] Cybernews, NATO defense supplier Thales confirms data breach, mars 2024
- [22] Red Hot Cyber, Fincantieri scrive a RHC e ricostruisce l’attacco alla terza parte, mars 2023
- [23] BleepingComputer, France’s warship builder Naval Group investigates 1TB data breach, juillet 2025
- [24] InCyber News, Naval Group dément toute cyber-intrusion et dépose plainte pour attaque réputationnelle, juillet 2025
- [25] ABC News, Austal ship cyber attack and extortion attempt raises national security concerns, 2 novembre 2018
- [26] ANSSI, Instruction interministérielle n°901/SGDSN/ANSSI
- [27] Yonhap, HD Construction Equipment fined 73.5 mln won for employee data leak, 27 août 2026
- [28] Security Affairs, Key aerospace player Safran Group leaks sensitive data, mars 2023
- [29] United States Coast Guard, Policy Letter 01-26, cadrage de l’évaluation de cybersécurité, 2 juin 2026
- [30] Directive (UE) 2022/2555 (NIS 2), articles 2, 3 et 21, annexe II
- [31] Alliancy, Bruxelles saisit officiellement la justice contre la France, 8 juillet 2026
- [32] DGA, Guide ACH n°0050, clausier commenté des marchés de défense et de sécurité, 4e édition, 9 décembre 2025
- [33] DGA, Référentiel de maturité cyber
- [34] Bpifrance, Diag Cybersécurité
- [35] Federal Register, DFARS Case 2019-D041, Assessing Contractor Implementation of Cybersecurity Requirements, 10 septembre 2025
- [36] IASME, Launch of the Defence Cyber Certification scheme for UK Ministry of Defence suppliers, 2025
