La cybersécurité maritime 2024 en chiffres
753 incidents cyber maritimes relevés en 2024, contre 149 deux ans plus tôt. Presque toute cette croissance tient à un seul mode d’action, bruyant et industrialisé, qui ne touche presque jamais les opérations. Derrière ce rideau, le rançongiciel a continué d’avancer chez les fournisseurs du secteur, et deux câbles sous-marins ont été sectionnés en Baltique par des navires marchands.
Cet article est aussi disponible en anglais.
Ces chiffres sortent de mon jeu de données de recherche sur les incidents cyber maritimes, monté pendant ma thèse et tenu à jour depuis avec mes seuls moyens. Il ne recense que ce qui est sorti publiquement, et le plus souvent par la voix de l’attaquant. C’est donc un indicateur de pression ; l’inventaire complet, personne ne l’a.
Le volume a changé d’ordre de grandeur
La progression est continue : 124 relevés en 2021, 149 en 2022, 536 en 2023, 753 en 2024. Le compteur a été multiplié par cinq en deux ans. Et 2025 n’a pas ralenti : l’année s’est close à 1 352 relevés.
Rapportée à la seule année 2023, la hausse est de 40 %, et elle se répartit inégalement. Le déni de service progresse de 28 %, de 381 à 488 relevés, quand le rançongiciel gagne 40 %, de 99 à 139. La menace qui coûte cher croît donc plus vite que le bruit. Les vols de données passent de 9 à 31 relevés : la variation est spectaculaire en proportion, sur des effectifs trop faibles pour en tirer quoi que ce soit.
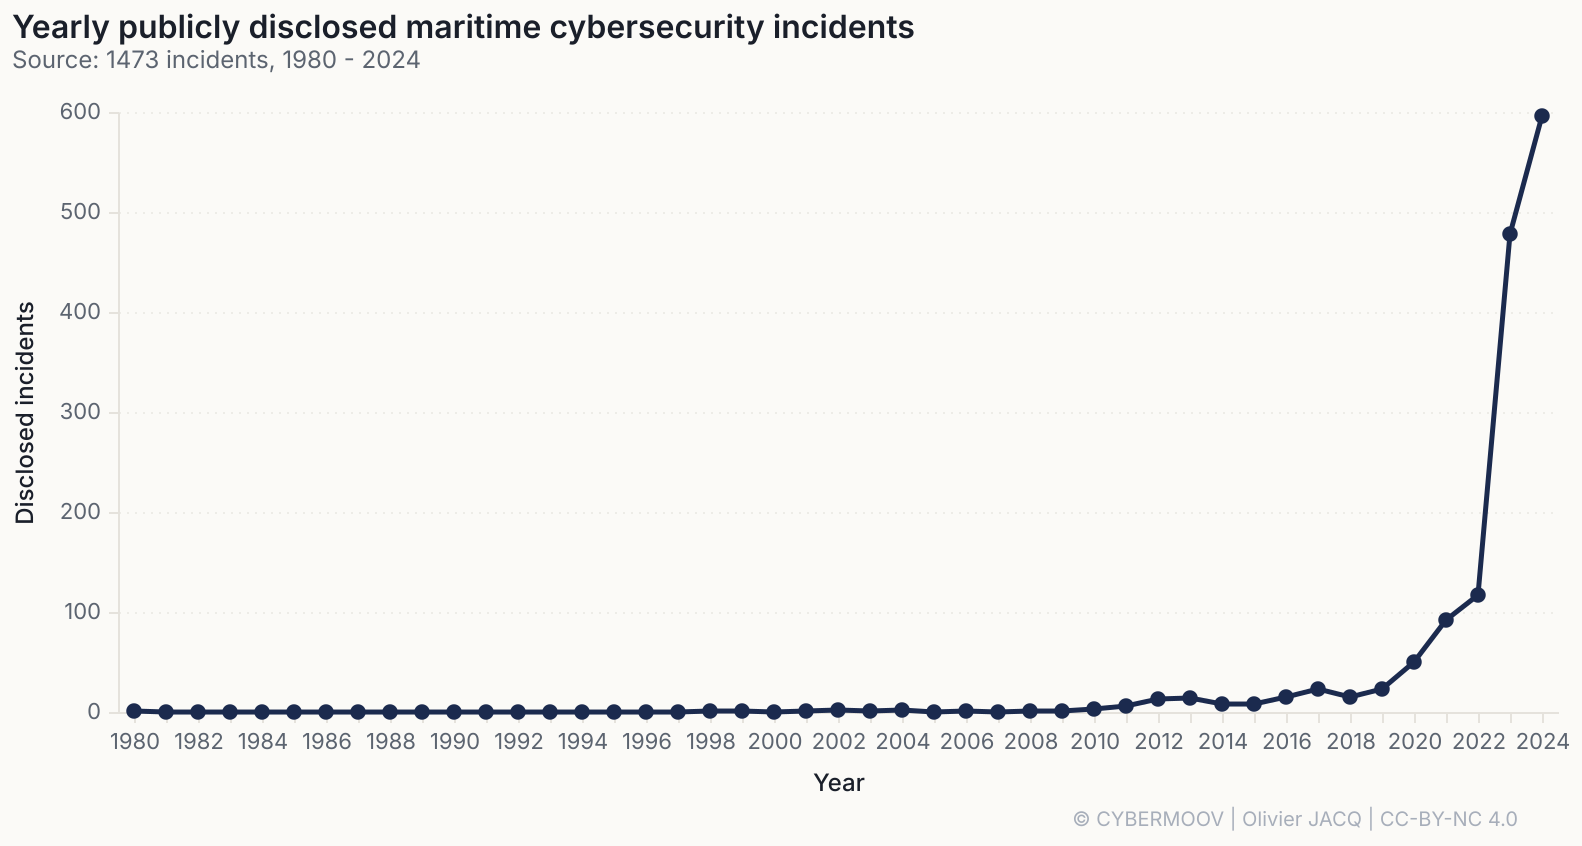
Ce changement d’échelle mesure l’installation d’un mode d’action très industrialisé, qui produit du volume pour un coût presque nul.
Un seul groupe pèse la moitié de l’année
Sur les 753 relevés, 488 relèvent du déni de service distribué (DDoS), près de deux sur trois, presque tous d’origine hacktiviste. L’écosystème pro-russe NoName057(16) en porte 433 à lui seul : 58 % de tout ce que j’ai relevé dans l’année, et près de neuf DDoS sur dix.
Sa cible de prédilection reste le port, avec 177 relevés, devant les administrations maritimes et les acteurs de la défense. Sa géographie suit l’actualité politique plus que l’activité maritime : l’Espagne arrive très largement en tête avec 81 relevés, devant la Suède (35) et l’Italie (31), puis le Royaume-Uni (29) et l’Allemagne (28). Le pic de juillet, 94 incidents dans le mois, ressemble à toutes les vagues du genre : quelques jours d’attaques concentrées sur un pays, après une déclaration ou un sommet.
Comparé à 2023, le groupe progresse de 26 %, de 345 à 433 relevés, soit nettement moins vite que le total de l’année : sa part recule, de 64 % à 58 %. Sa carte, en revanche, se redessine complètement. L’Espagne passe de 12 à 81 relevés pour ce seul groupe, le Japon de 1 à 25, pendant que l’Italie recule de 42 à 31 et la Finlande de 30 à 20. À l’échelle des bassins et tous incidents confondus, la Méditerranée gagne 72 %, de 113 à 194 relevés, quand la Baltique perd 13 %, de 194 à 169. La pression descend vers le sud.
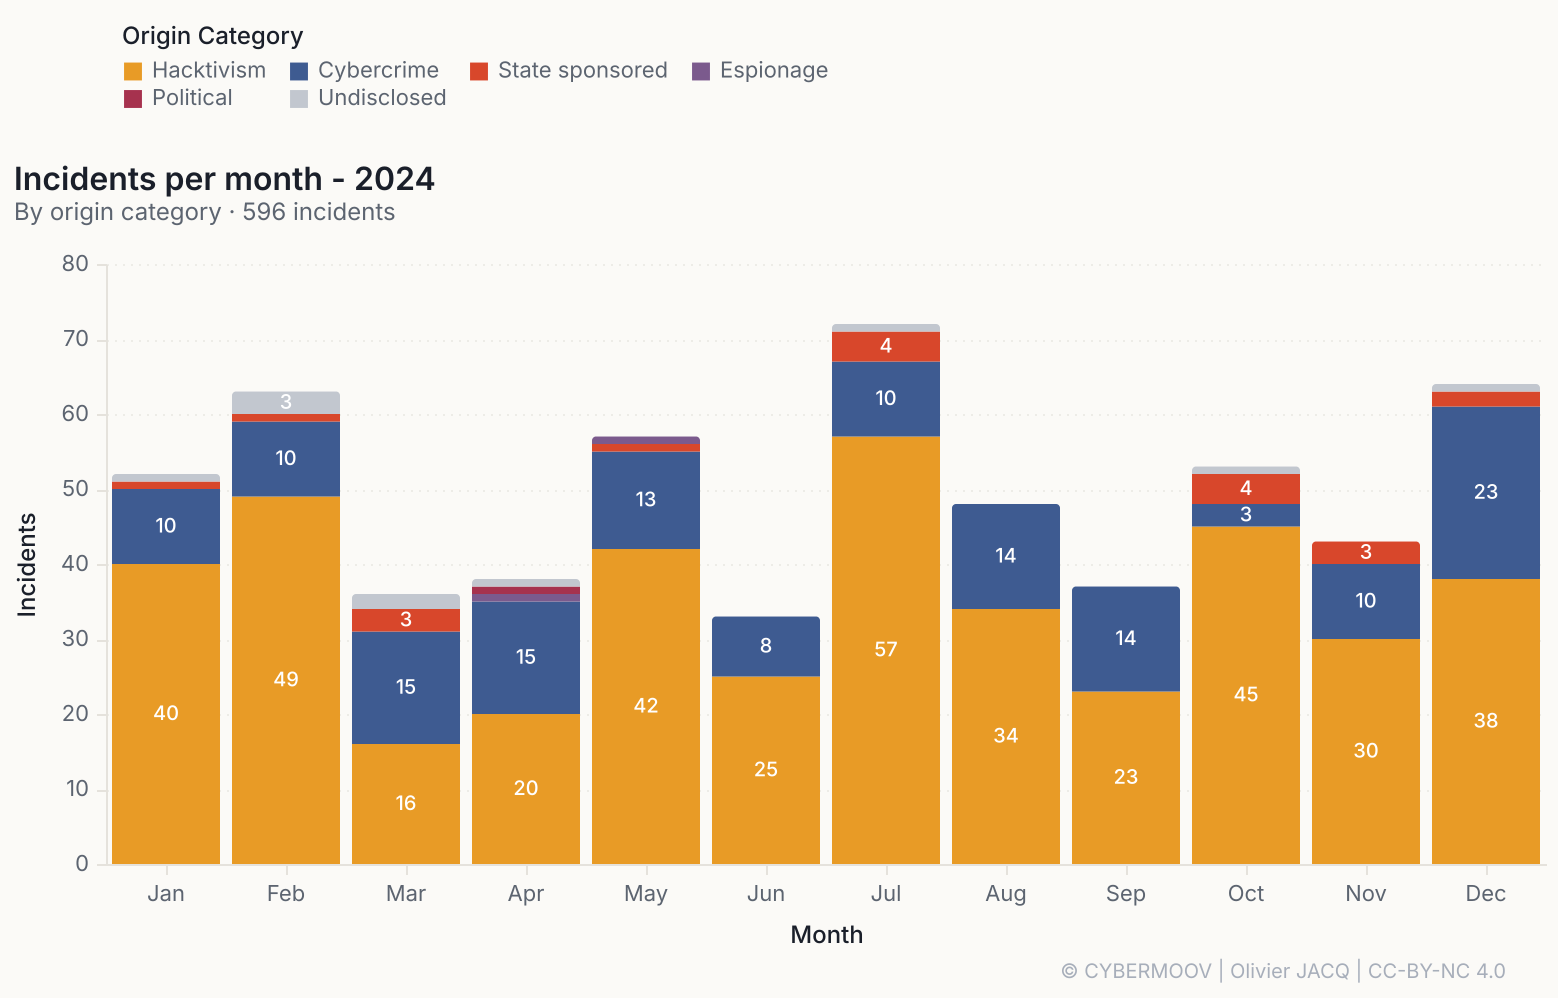
L’effet opérationnel, lui, reste faible. Un DDoS rend un site ou un portail injoignable quelques heures et n’atteint ni le terminal ni le navire. Son vrai coût est l’attention qu’il mobilise : à force de voir passer ces alertes, on finit par ne plus regarder le reste.
Le rançongiciel s’installe chez les fournisseurs
139 relevés en 2024, près d’un incident sur cinq, contre 99 l’année précédente. Les États-Unis en concentrent 58, soit deux sur cinq. Et la répartition par métier est plus parlante que le total : 38 chez les industriels et les équipementiers, 21 chez les armateurs, 18 chez les logisticiens, 16 dans les ports, 13 dans l’offshore. L’évolution sur un an est plus parlante que la photographie : chez les seuls industriels, le rançongiciel passe de 16 à 38 relevés, soit +138 %, et de 8 à 16 dans les ports, tandis que les logisticiens progressent légèrement, de 16 à 18. Aux États-Unis, le nombre de victimes de rançongiciel plus que triple, de 17 à 58. Ces groupes n’ont aucune appétence particulière pour le maritime : ils prennent ce qui est vulnérable et joignable, et une partie du secteur se trouve sur leur route. Ce qui tombe se situe à la périphérie du navire, chez ceux qui le construisent, l’équipent et l’approvisionnent.
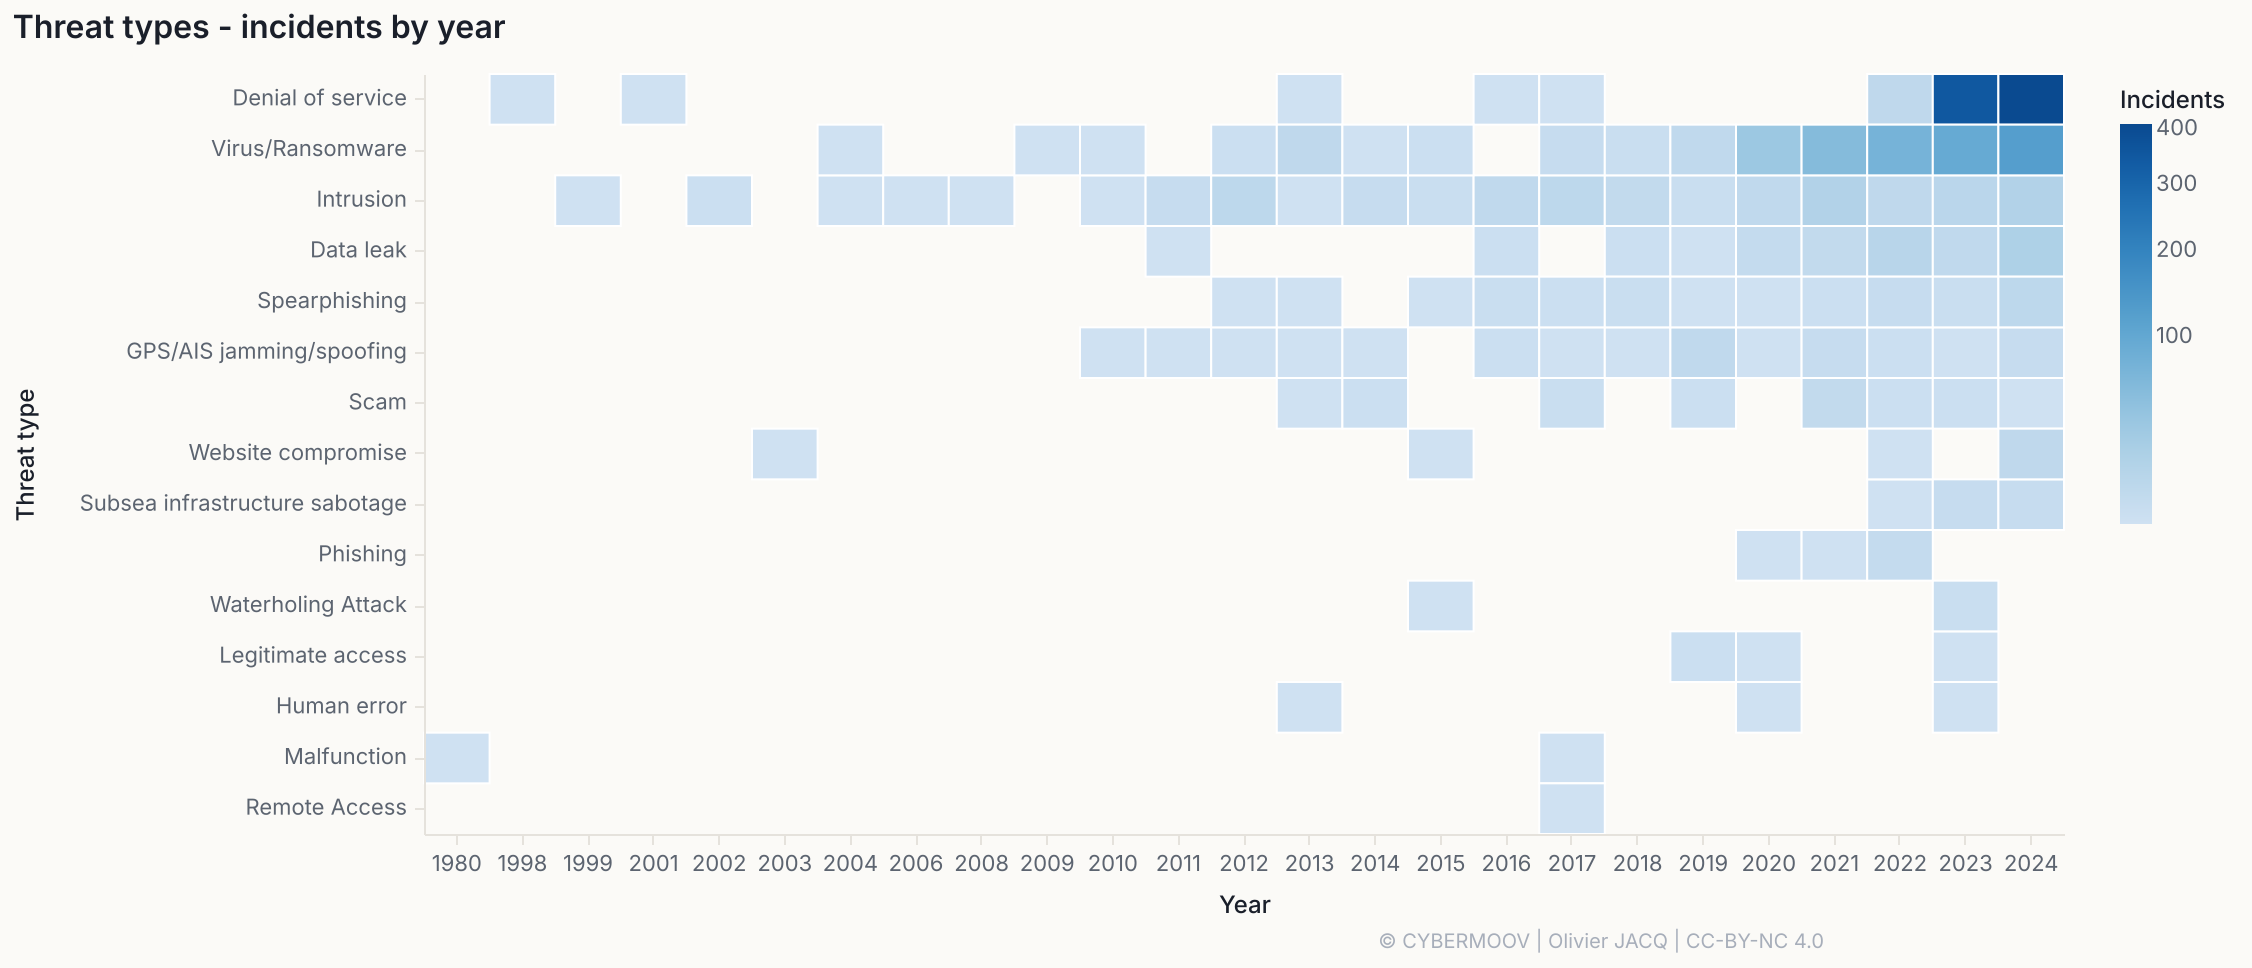
Aucun groupe ne domine cette catégorie : Play à 21 relevés, RansomHub à 17, LockBit à 13, puis une longue traîne d’affiliés. L’écosystème fonctionne en sous-traitance : la disparition d’une marque ne réduit pas le nombre d’attaques.
L’exemple de l’année est le port de Seattle, chiffré fin août 2024 par le rançongiciel Rhysida. L’autorité portuaire, qui exploite aussi l’aéroport international de Seattle-Tacoma, a débranché ses systèmes d’Internet ; enregistrement des passagers, traitement des bagages, bornes, affichage et réservation de stationnement sont tombés, et le personnel est repassé aux tableaux effaçables. Elle a refusé de payer la rançon d’environ six millions de dollars, en expliquant publiquement qu’elle gérait de l’argent public [1]. Les données volées ont fini par être publiées, et le port a notifié près de 90 000 personnes, essentiellement des agents et des prestataires [2]. On retrouve là ce qu’on avait vu chez le croisiériste norvégien Hurtigruten : l’exploitation continue tant bien que mal, l’administratif plie.
Les câbles de la Baltique entrent dans le tableau
Quatre relevés de 2024 concernent des atteintes à l’infrastructure sous-marine. Aucun n’est une attaque informatique. Je les garde pourtant dans le même jeu de données, parce que ce sont les mêmes liaisons qui portent les communications du secteur, et parce que les auteurs présumés sont les mêmes que ceux qu’on retrouve derrière le reste.
Les 17 et 18 novembre 2024, le vraquier Yi Peng 3, sous pavillon chinois et commandé par un capitaine russe, quitte le port russe d’Oust-Louga et sectionne coup sur coup deux liaisons : la BCS East-West Interlink entre la Lituanie et Gotland, puis le C-Lion 1, seul câble sous-marin direct entre la Finlande et l’Europe de l’Ouest, à environ 700 kilomètres (380 NM) d’Helsinki [3]. Le navire a traîné son ancre. Il a ensuite mouillé plusieurs semaines dans le Kattegat sous surveillance internationale, reçu à son bord une délégation d’enquêteurs de cinq pays, puis repris la mer sans avoir été ni saisi ni poursuivi [4]. Le 25 décembre, le pétrolier Eagle S endommageait à son tour la liaison électrique Estlink 2 dans le golfe de Finlande.
Sur l’attribution, la prudence reste de mise. Plusieurs responsables européens ont parlé de sabotage, et la presse américaine a rapporté, de sources de renseignement anonymes, que le capitaine aurait agi sur instruction russe [5] ; d’autres évaluations, américaines également, n’ont pas conclu au caractère délibéré. À ce jour, aucun État n’a formellement attribué ces coupures. La démonstration, elle, est acquise : une ancre et un vraquier suffisent à couper une liaison stratégique, pour un coût nul et un risque judiciaire à peu près nul lui aussi. C’est le genre de sujet que le projet de loi sur la résilience des infrastructures critiques va devoir prendre à bras-le-corps.
Et le GNSS ?
Six relevés seulement en 2024, ce qui ne veut rien dire de l’ampleur réelle du phénomène. Le brouillage est devenu si banal dans le Golfe persique, en Méditerranée orientale et en mer Noire qu’il n’est plus signalé au coup par coup. Comptez plutôt sur le fait que, dans ces zones, la position et le temps donnés par les réseaux satellitaires ne sont pas fiables. Et méfiez-vous des récits trop propres : j’ai déjà expliqué pourquoi il faut attendre les rapports d’enquête avant de conclure au leurrage devant une collision.
Le bruit, le fournisseur et le câble
Trois mouvements ressortent de l’année, et aucun ne se règle avec les mêmes outils.
Le bruit hacktiviste occupe le terrain, près de deux incidents sur trois, et un seul groupe en produit la majorité. Il se traite avec une protection anti-DDoS, une procédure de communication et le calme nécessaire pour ne pas mobiliser une cellule de crise à chaque revendication.
Le rançongiciel, lui, s’est déplacé vers les fournisseurs. Le scénario à préparer n’est plus seulement « mon système est chiffré », c’est « mon agent maritime ne répond plus depuis dix jours et mes escales s’empilent ». Cela se traite par des exigences contractuelles, un inventaire des dépendances, et des sauvegardes testées. Les vulnérabilités exploitées, elles, n’ont rien d’exotique : accès distants exposés, authentification multifacteur absente, correctifs en retard, matériels en fin de vie. Les garde-côtes américains et la CISA ne disent pas autre chose quand ils vont « à la pêche » aux vulnérabilités dans les ports.
Le câble, enfin, est une affaire de redondance des liaisons et de capacité à tenir quand elles tombent. Pour un armateur ou un port, la question tient en une phrase : que se passe-t-il si la liaison principale disparaît pendant dix jours, et qui l’a testé ?
Sources
- [1] Cybersecurity Dive, le port de Seattle refuse de payer la rançon exigée par Rhysida (septembre 2024)
- [2] Port of Seattle, notification aux personnes concernées par la cyberattaque de l’automne 2024
- [3] Cinia, avarie sur le câble sous-marin C-Lion1 entre la Finlande et l’Allemagne (novembre 2024)
- [4] CNN, accident ou sabotage : désaccord entre responsables américains et européens sur les coupures de câbles (novembre 2024)
- [5] gCaptain, la Russie devient le principal suspect dans l’affaire du Yi Peng 3 (décembre 2024)
Chiffres mis à jour le 14/10/2026.
