Deux vagues de déni de service sur la France maritime en 2026
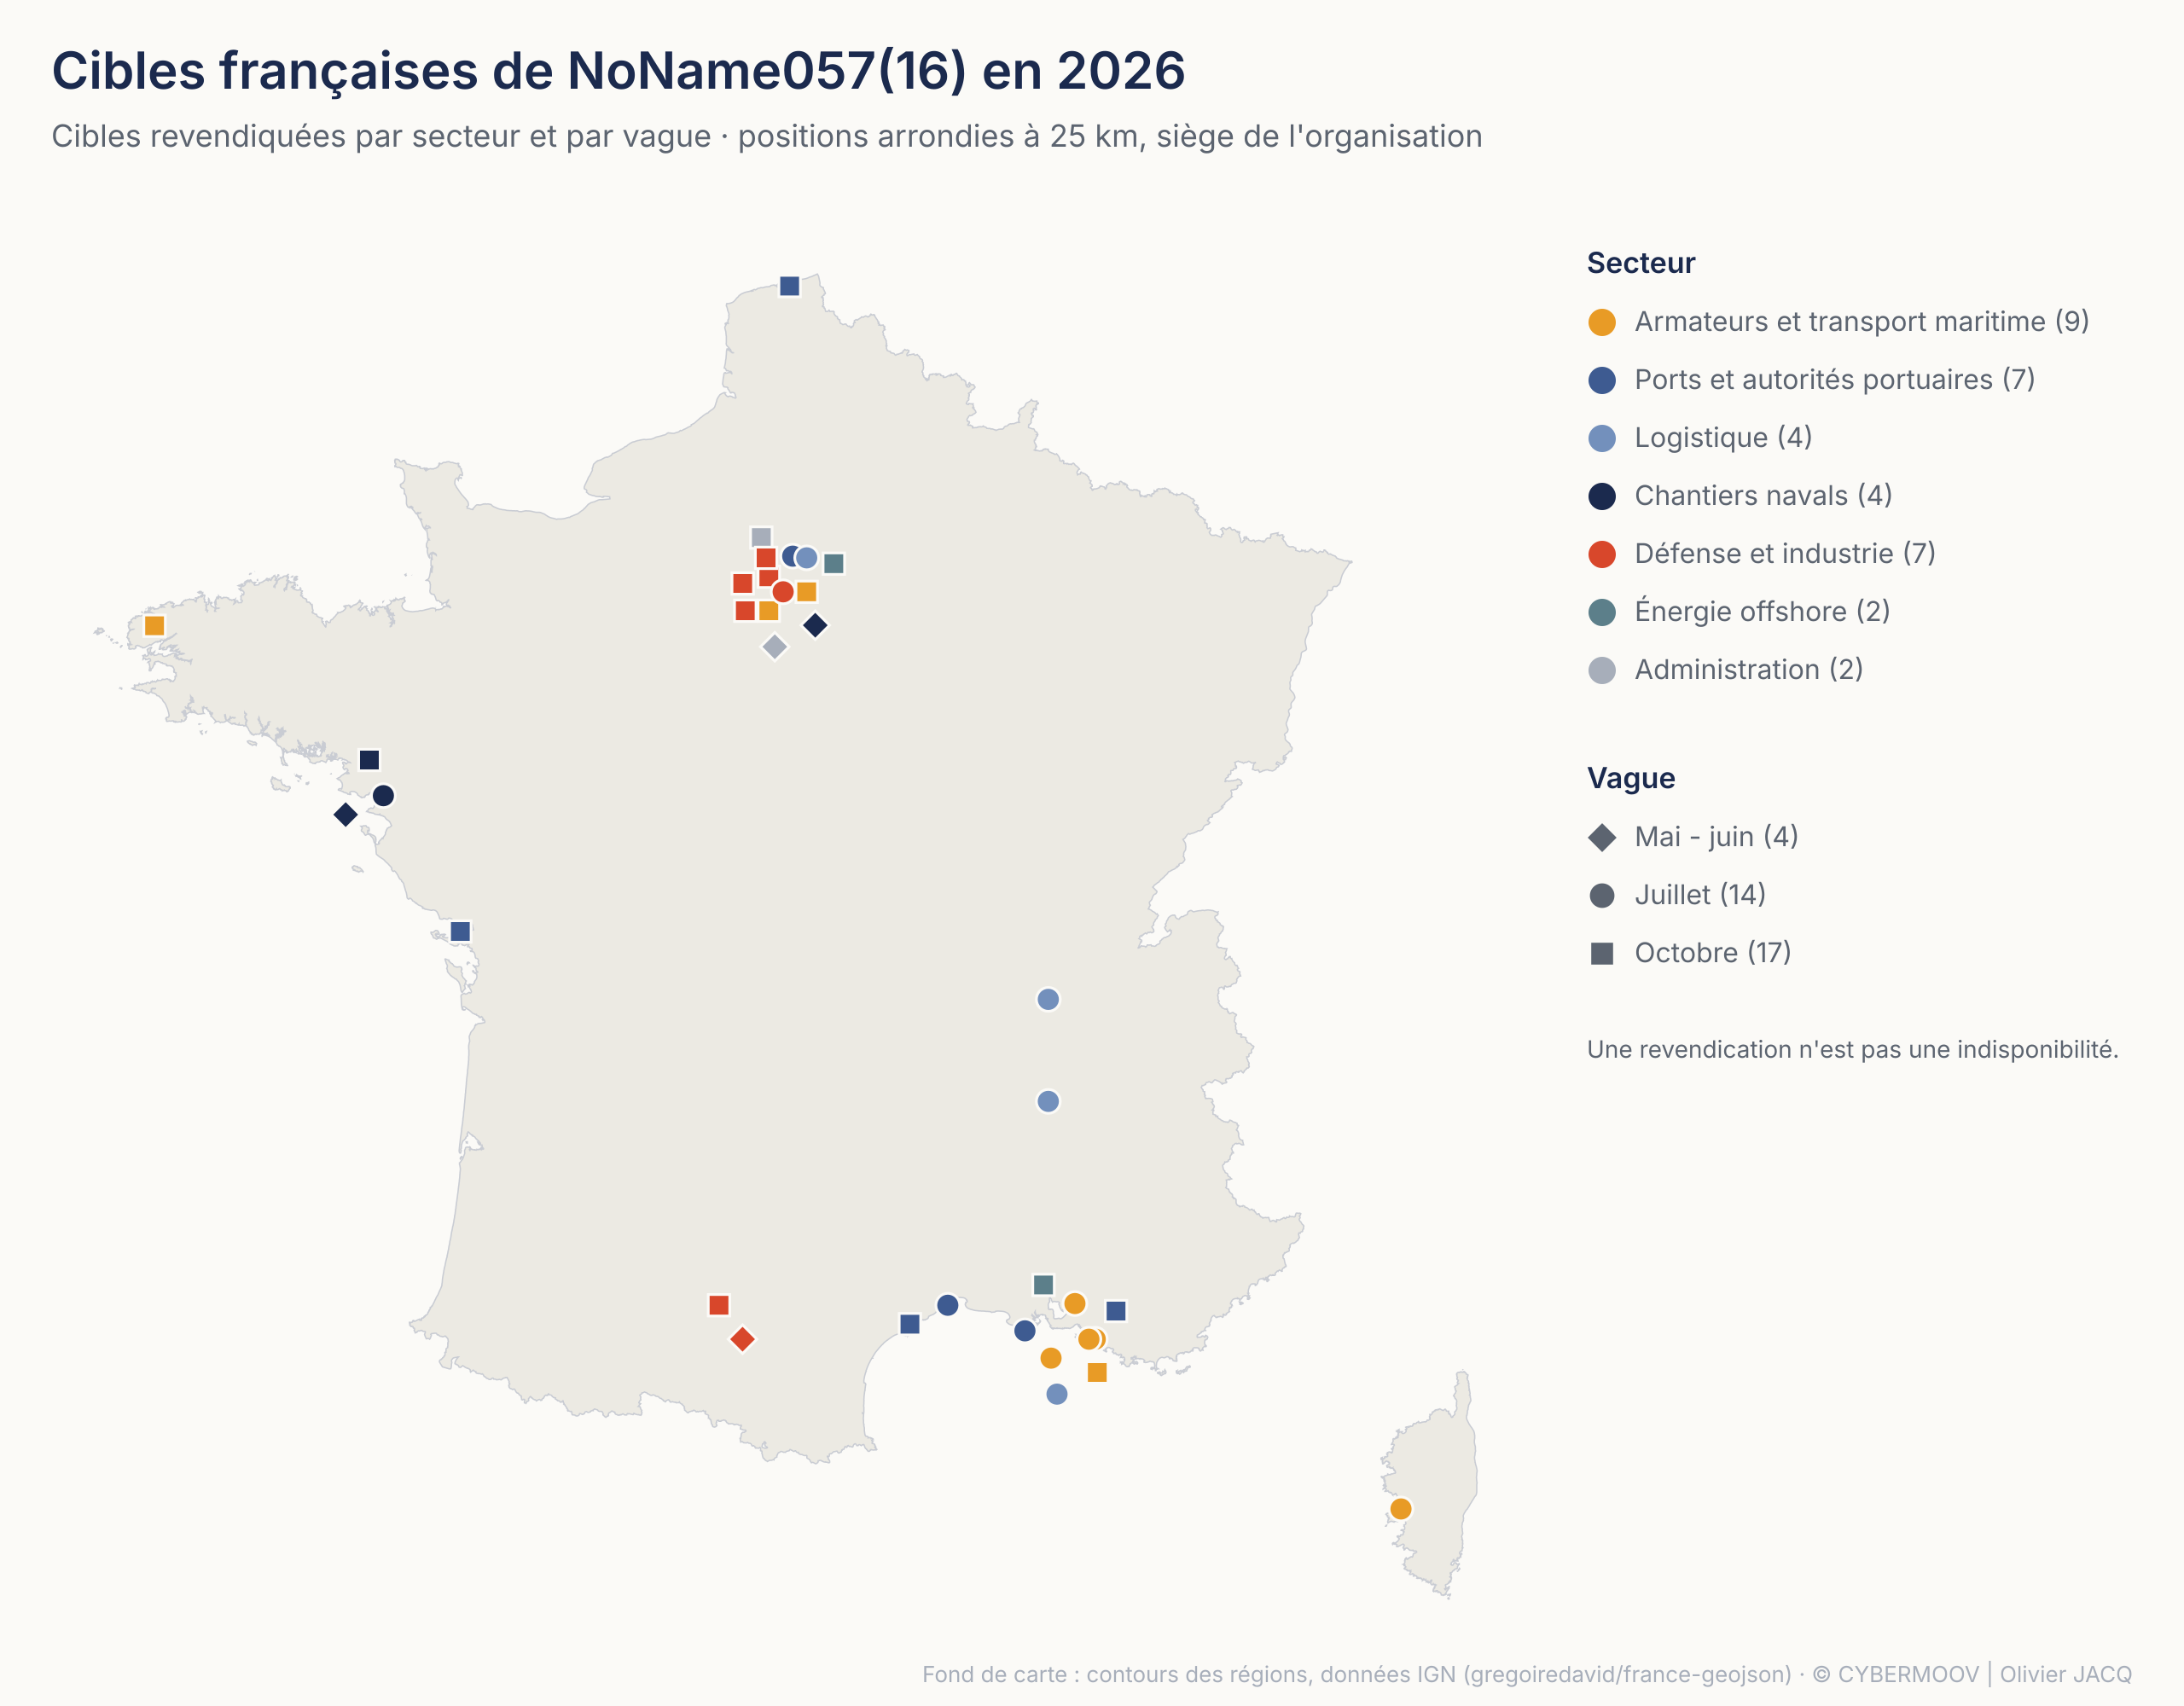
Depuis le début de l’année, plus d’une trentaine de cibles françaises du secteur maritime ont été revendiquées par NoName057(16), un groupe hacktiviste prorusse (j’avais décrit son action contre un port roumain) qui mène des attaques par déni de service distribué (DDoS, Distributed Denial of Service) avec l’outil DDoSia [1] [2]. L’opération Eastwood de juillet 2025 avait pourtant saisi plus de cent serveurs du groupe [3]. Quatre datent de mai et de juin, une quinzaine en juillet et autant en octobre.
Je ne nomme pas les organisations pour une raison simple : une revendication est une intention d’attaque, et seule une mesure établit une panne… Quant au name and shame systématique, c’est une manière de faire de certains, assez rarement la mienne.
La vague de juillet
Du 21 au 25 juillet, les cibles concernées étaient des armateurs et des opérateurs de transport, des logisticiens, des ports. Elles se concentraient sur l’arc méditerranéen, avec un point en Corse et deux autres dans la vallée du Rhône.
La vague d’octobre
Elle est plus large. Près de vingt cibles en dix jours, essentiellement sur les journées des 13 et 14 octobre. Ports et autorités portuaires, un chantier naval, un prestataire de services offshore, un armateur et un organisme de recherche océanographique, un industriel de défense, notamment. Le 5 octobre, c’est une administration qui figurait sur la liste, et le 9 trois entreprises de la défense et du secteur aérospatial. Les cibles d’octobre débordent sur la Bretagne, la façade atlantique, le Nord et la région parisienne.
Mais pour quels impacts réels ?
Les impacts pour les sites visés dépendent vraiment, sans surprise, de la préparation (ou non) de leur hébergeur, des moyens de protection anti-DDoS et autres en amont, et de la technologie de site/Content Management System/appli web utilisée.
On trouve donc, logiquement, des impacts très variés : le site Internet d’un port injoignable pendant plus de 17 heures, un autre port qui répond presque tout le temps, avec quelques perturbations (réponses lentes, erreur serveur, délai dépassé) et, enfin, le site d’un port de la façade atlantique qui a toujours répondu, avec des pointes de lenteur comparables. Faute de mesure d’avant la vague, ces pointes peuvent faire partie du fonctionnement habituel de ces sites.
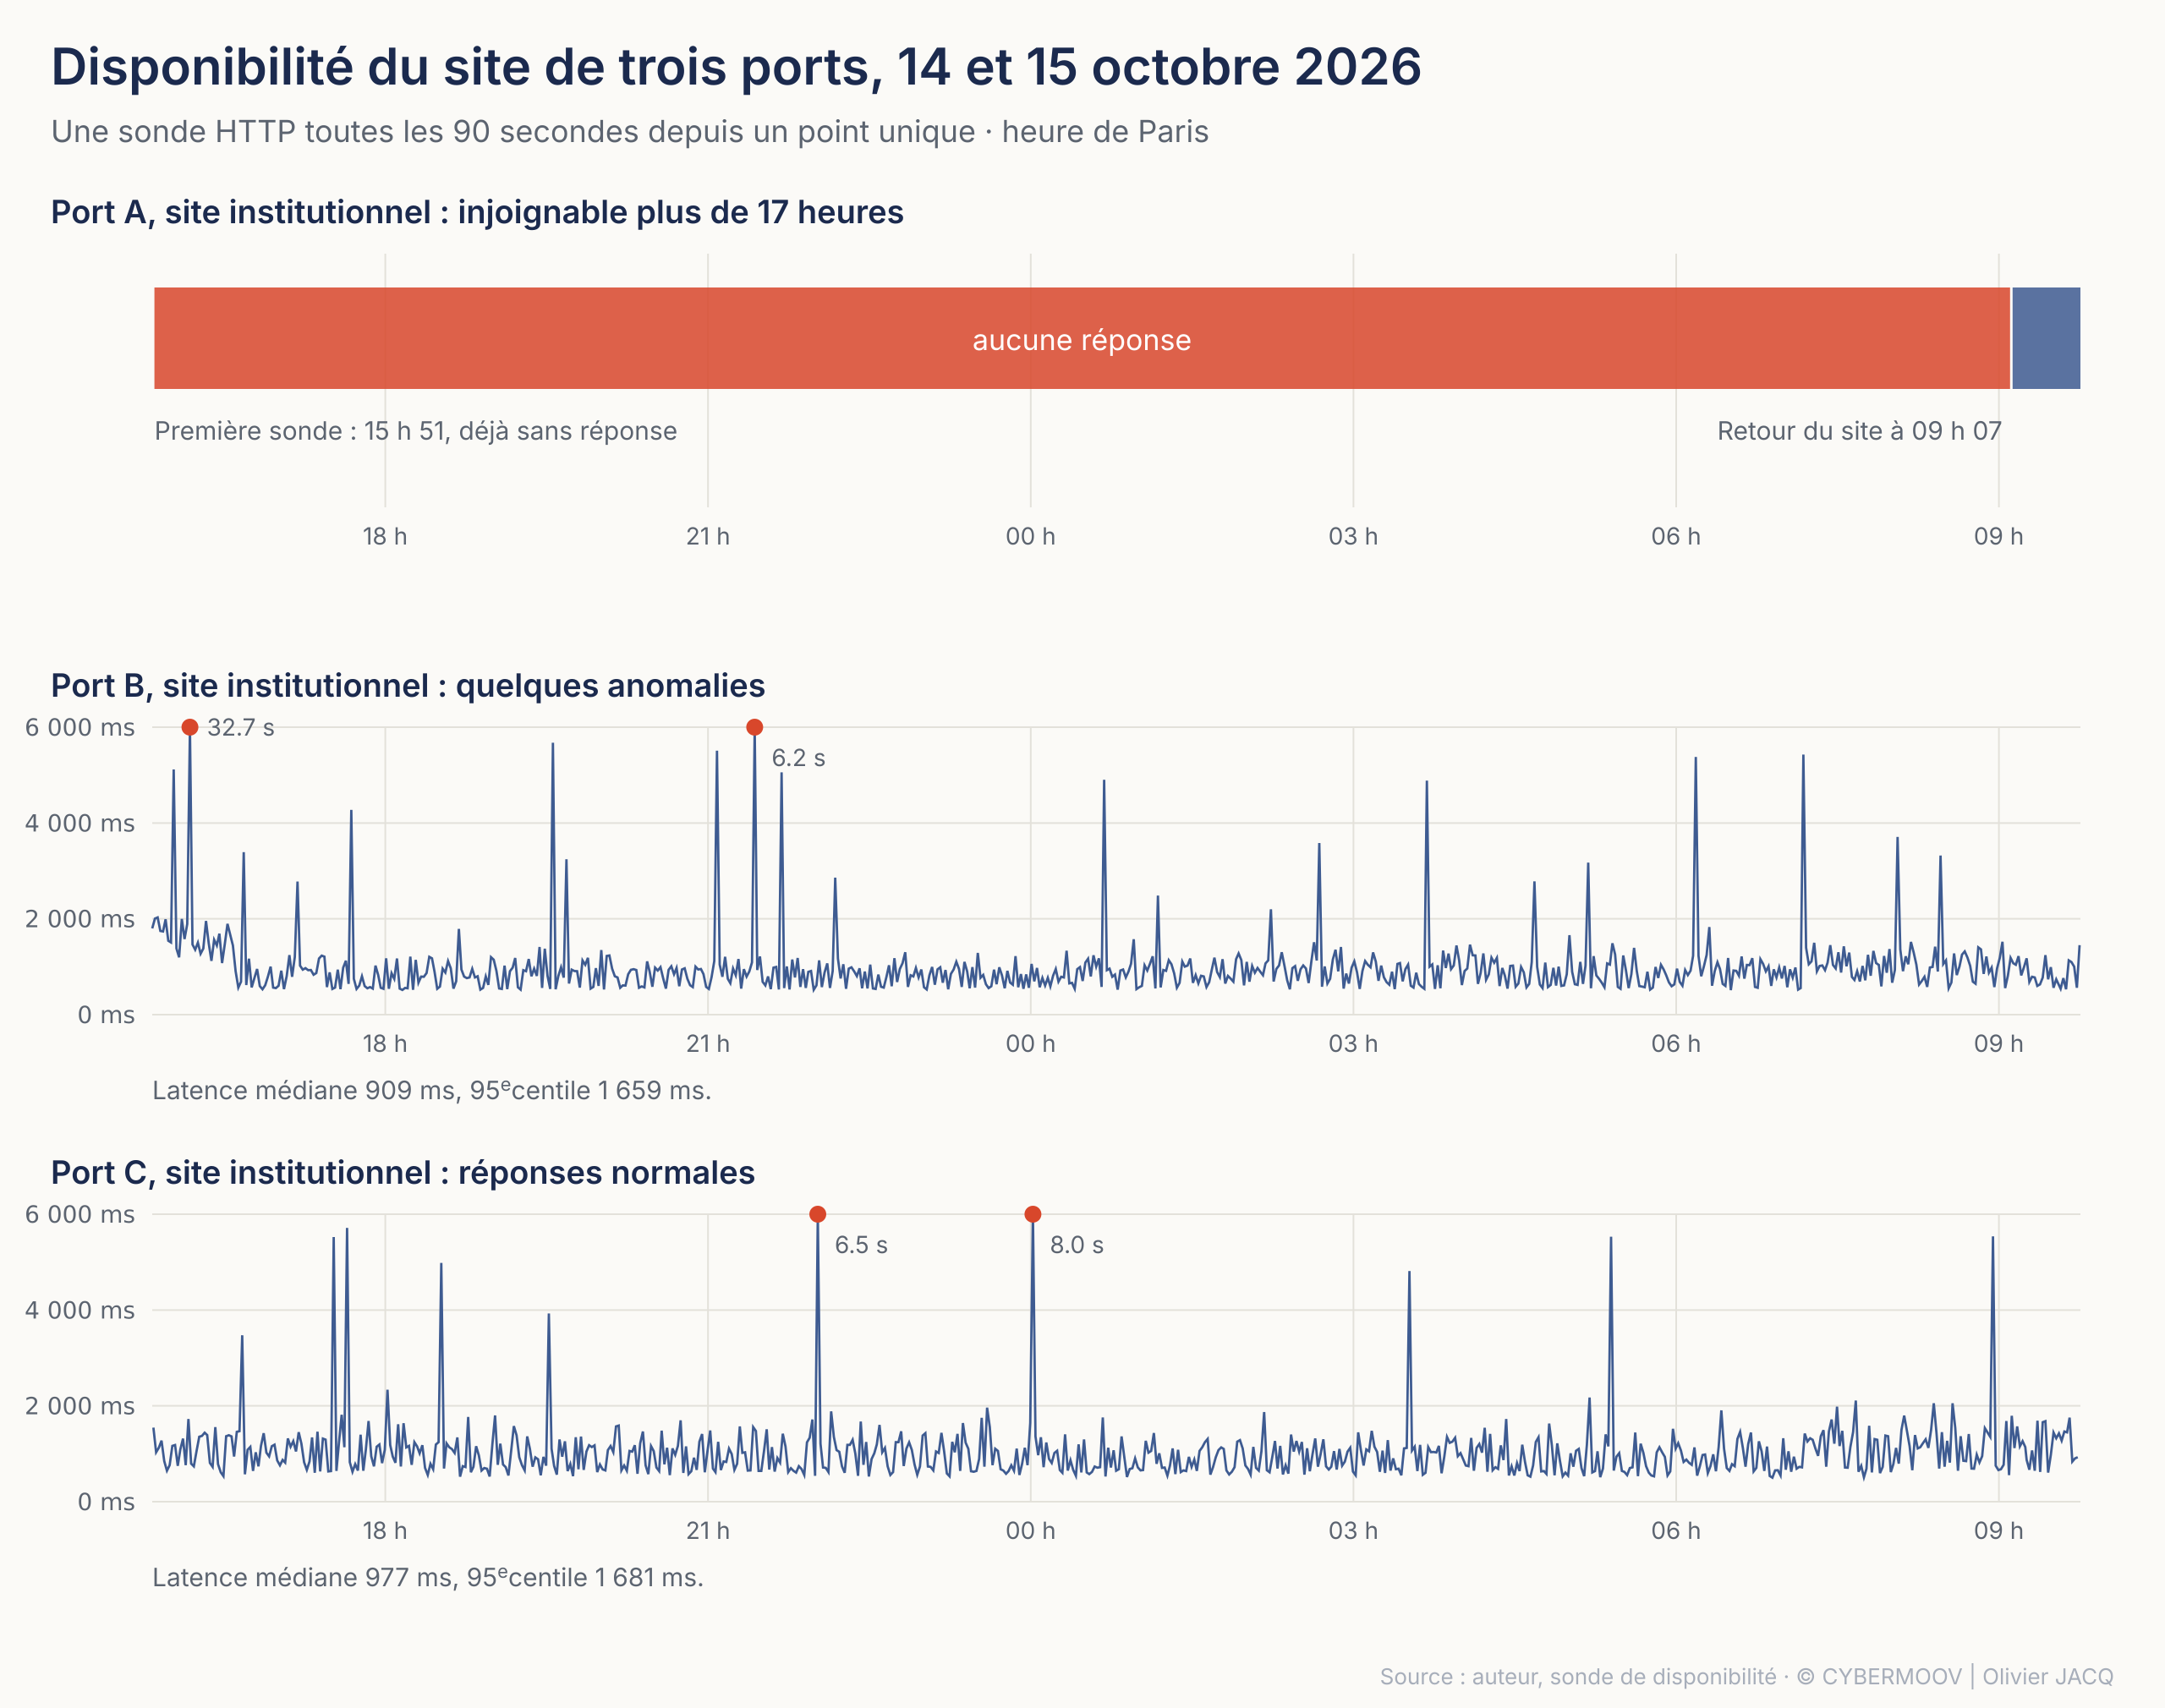
Cette distinction entre cibles désignées et interruptions de service, je l’ai déjà posée dans un article sur le FUD maritime.
Les requêtes envoyées par DDoSia
Pour chaque cible, la liste distribuée aux participants décrit les requêtes à répéter : méthode, protocole, chemin. Les 35 cibles reçoivent toutes des requêtes HTTP en TLS sur le port 443 et des tentatives de SYN flood [4], qui épuisent la table de connexions du serveur ou du pare-feu avant toute requête web. Trente-deux reçoivent aussi du trafic UDP. Vingt-cinq cibles reçoivent des requêtes HTTP/2 et deux du HTTP/3. Les 35 reçoivent aussi des connexions maintenues ouvertes sans les terminer (slowloris) [5], qui occupent les processus du serveur web.
Trente cibles reçoivent des requêtes de recherche, avec une valeur aléatoire à la place du terme (/search?q=$_1, où $_1 change à chaque envoi). Une valeur nouvelle à chaque requête contourne le cache du site ou du réseau de diffusion de contenu (Content Delivery Network, CDN) : chaque appel atteint le serveur d’origine, qui interroge sa base ou son moteur d’indexation. La recherche interne est une des pages les plus coûteuses d’un site, et elle est souvent ouverte à tous sans limitation de débit.
Vingt-neuf cibles reçoivent des requêtes POST. Huit visent une page de connexion ou de réinitialisation de mot de passe, vingt et une un formulaire de contact ou d’abonnement, certaines cibles recevant les deux. Une requête POST n’est jamais mise en cache, et un formulaire déclenche du travail côté serveur : vérification d’identifiants, envoi de courriel, écriture en base. Vingt cibles reçoivent des pages de pagination (/page/$_1/), qui produisent le même effet qu’une recherche. Une cible reçoit aussi des images et des documents PDF du répertoire des médias, ce qui consomme de la bande passante plutôt que du calcul.
Bref, des moyens connus et peu surprenants, contre lesquels il est parfois possible de se prémunir.
En parallèle de la hausse globale
Le déni de service est en recul dans mon jeu de données en 2026 (742 incidents contre 851 pour l’ensemble de 2025), tandis que le reste progresse. La France fait exception : ses cibles maritimes revendiquées passent de 4 au premier semestre à 31 depuis juillet.
Anticiper et mutualiser
La prévention est possible : limitation de débit sur la recherche et les formulaires, avec un filtrage en amont pour le reste, et des hébergeurs dimensionnés pour absorber ce genre de charge (certains pays européens les centralisent et les sécurisent pour leurs infrastructures vitales).
Les entités essentielles et importantes au sens de NIS 2 [6] n’ont pas toutes les moyens d’un tel dispositif en propre. Un hébergement mutualisé et protégé contre le déni de service, par exemple à l’échelle d’une communauté portuaire ou d’une région, serait une piste à étudier pour leurs sites vitrines.
Sources
- Sekoia.io, « Following NoName057(16) DDoSia Project’s Targets », 29 juin 2023 : https://blog.sekoia.io/following-noname05716-ddosia-projects-targets
- Sekoia.io, « NoName057(16) DDoSia project: 2024 updates and behavioural shifts » : https://www.sekoia.com/blog/noname05716-ddosia-project-2024-updates-and-behavioural-shifts
- Europol, « Global operation targets pro-Russian cybercrime network NoName057(16) », 16 juillet 2025 : https://www.europol.europa.eu/media-press/newsroom/news/global-operation-targets-noname05716-pro-russian-cybercrime-network
- Cloudflare, « SYN flood DDoS attack » : https://www.cloudflare.com/learning/ddos/syn-flood-ddos-attack/
- Cloudflare, « What is a low and slow attack? » : https://www.cloudflare.com/learning/ddos/ddos-low-and-slow-attack/
- Directive (UE) 2022/2555 du 14 décembre 2022 (NIS 2), EUR-Lex : https://eur-lex.europa.eu/eli/dir/2022/2555/oj
