Le FUD maritime vu depuis la passerelle
Le 16 décembre 2025, les premiers articles consacrés au ferry Fantastic, de la compagnie italienne Grandi Navi Veloci, à quai à Sète, annoncent la découverte à bord d’un « dispositif espion », ou d’un RAT [1] [2]. Le sigle n’est pas développé.
Il a deux sens. Un RAT (Remote Access Trojan, cheval de Troie d’accès à distance) est un logiciel malveillant qui arrive par le réseau, le plus souvent par une pièce jointe de hameçonnage, et qu’un antivirus ou un EDR (Endpoint Detection and Response, détection et réponse sur les postes) traite convenablement. Un RAT (Remote Access Tool, outil d’accès à distance) peut être un boîtier qu’on branche, et suppose alors d’être monté à bord. Les jours suivants, la description se précise : une carte de type Raspberry Pi associée à un modem cellulaire, physiquement installée à bord, donnant accès à un réseau du navire [3].
Entre-temps, le cadrage public s’était installé. Un titre annonçait qu’« il aurait pu diriger le navire à distance » [1]. Le ministre de l’Intérieur qualifiait l’affaire d’extrêmement grave et rappelait qu’un pays est souvent derrière ce type d’ingérence. Le 8 janvier 2026, un hebdomadaire local titrait sur un espion russe dans le ferry [4]. Le même dossier contenait pourtant des éléments mesurés : un accès physique à bord, des membres d’équipage entendus dont un relâché, et une évaluation du risque de véritable prise de contrôle à distance donnée comme proche de zéro [5].
Trois lettres non développées ont donc porté l’écart entre un incident de sécurité physique et un scénario de conduite de navire depuis l’extérieur. C’est le mécanisme ordinaire du FUD (fear, uncertainty and doubt, la peur, l’incertitude et le doute) : une incertitude technique réelle, remplie par l’hypothèse la plus spectaculaire avant que quiconque ait pu la réduire. J’avais consacré à cette affaire un article en décembre, et je n’en retire rien aujourd’hui.
Le commentaire qui précède l’enquête
Je n’écris pas cela pour soutenir qu’un navire est invulnérable, ni que le secteur maritime se porte bien. Entretenir un corpus d’incidents avec ses propres moyens n’aurait aucun sens sous cette hypothèse, et les années passées à faire comprendre ce sujet non plus.
Le bruit de fond pèse davantage. À chaque incident un peu spectaculaire reviennent les mêmes phrases, je vous l’avais dit, c’est une attaque, avant toute analyse et avant le moindre élément d’enquête. Le Dali heurte le pont Francis Scott Key le 26 mars 2024, et l’hypothèse de la cyberattaque circule dans la journée. Vingt mois plus tard, le NTSB retient un fil de signal qu’une bande d’étiquetage empêchait d’entrer complètement dans son bornier, d’où deux pertes d’alimentation et la perte de la propulsion et de la barre à l’approche du pont [6].
L’Ever Given s’échoue dans le canal de Suez le 23 mars 2021, et la même hypothèse circule dans les heures qui suivent. L’autorité maritime du Panama conclut en juillet 2023 à une perte de manœuvrabilité sous l’effet du vent, de l’aspiration des berges et d’une vitesse supérieure à celle autorisée, avec des ordres de barre francs et une communication dégradée à la passerelle [7].
J’ai traité un cas de cette famille moi-même. Un navire russe géré par une société sous sanctions américaines, immobile quarante et un jours en plein Atlantique, transpondeur allumé, à proximité d’une infrastructure sous-marine d’après certaines cartes de câbles : le navire espion était écrit d’avance. Il prospectait un gisement de sulfures métalliques dans des blocs attribués à la Russie par l’Autorité internationale des fonds marins, à 165 milles marins du premier câble.
Ces dossiers partagent un trait de calendrier. Vingt mois entre le commentaire et la conclusion pour le Dali, vingt-huit pour l’Ever Given.
La distance entre un accès réseau et la conduite d’un navire
Sur le Fantastic, cette distance se mesure d’abord avec des années passées à la mer plutôt qu’avec des chiffres. Un navire n’est pas un équipement réseau. La propulsion et la barre s’opèrent depuis la passerelle et depuis le local de commande machine, avec des reprises en commande locale et un quart présent. Faire aller un navire quelque part suppose de tenir la boucle assez longtemps pour que cela compte, devant un officier de quart qui voit le cap changer et un timonier qui passe en barre à main. La liaison satellitaire ajoute sa latence et ses ruptures.
Rien de tout cela ne rend l’opération impossible, et je n’écris pas qu’une cyberattaque contre un navire ne peut pas aboutir. J’écris qu’elle est difficile à conduire, et que sa difficulté tient à l’architecture du bord et à la présence humaine bien avant qu’elle ne tienne au talent de l’assaillant. C’est une affirmation sur le coût de l’opération.
Cette même connectivité qui gêne l’assaillant augmente d’année en année. Les navires reçoivent du haut débit permanent, des liaisons de télémaintenance ouvertes par l’équipementier, de la supervision de performance depuis la terre, et une gestion de flotte pilotée depuis un centre d’opérations. Des vulnérabilités publiées touchent des équipements du bord, terminaux satellitaires et systèmes de visualisation de cartes électroniques. Les sous-estimer serait une faute, et la tendance va dans le sens de l’assaillant. Une exposition qui croît reste cependant autre chose qu’une capacité constatée, et le titre de décembre 2025 annonçait la seconde.
Un comptage d’incidents mesure d’abord une collecte
Les courbes annuelles d’incidents fournissent l’autre matière première du FUD maritime. Elles circulent avec des taux de croissance à trois chiffres, et on les lit comme des mesures du phénomène.
J’entretiens avec mes propres moyens un corpus longitudinal d’incidents affectant l’écosystème maritime. Il compte aujourd’hui 4 154 entrées. Comme il est versionné, je peux le relever à des dates passées et comparer le même objet à lui-même. Le 31 mai 2026, il portait 357 entrées pour l’année 2023. Le 21 septembre 2026, il en porte 520 pour cette même année 2023, close depuis deux ans et neuf mois. Rien ne s’est produit en 2023 entre les deux relevés.
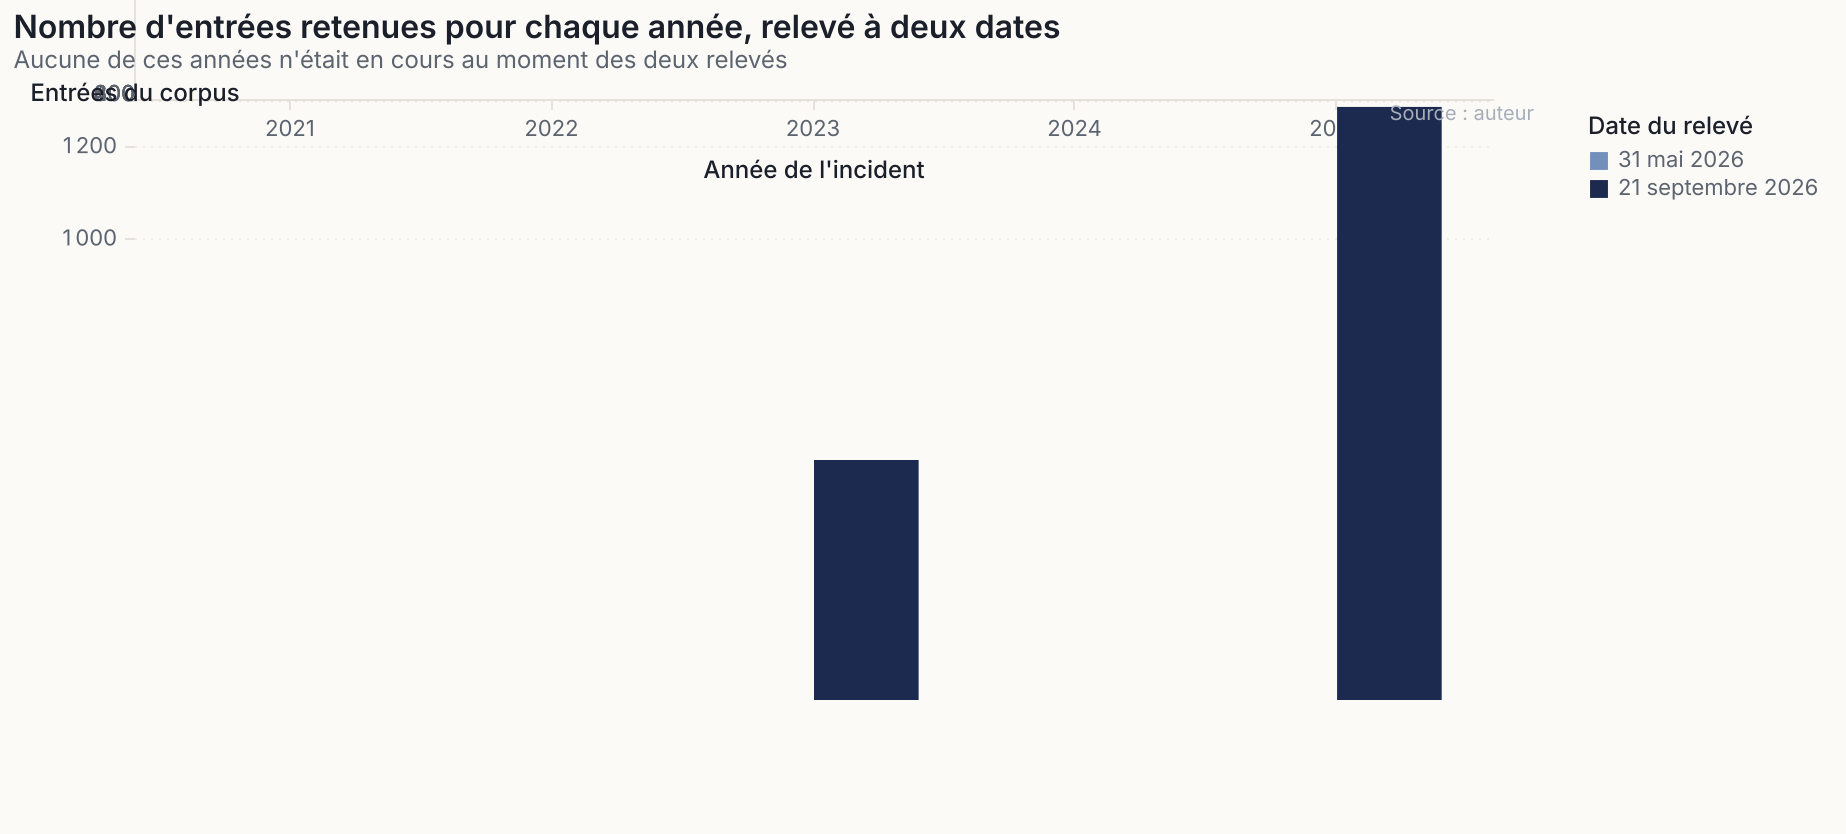
L’année 2024 passe de 292 à 709 entrées, l’année 2025 de 361 à 1 285. Le corpus entier passe de 1 478 à 4 155 fiches en moins de quatre mois. Ces gains mesurent des heures de lecture et l’ouverture de nouveaux canaux de collecte. La courbe descend aussi, parfois : l’année 2023 est repassée de 357 à 342 entrées au mois de juin, quand un dédoublonnage a fusionné des fiches qui portaient le même fait.
La conséquence pratique est qu’une année récente est toujours la moins lue du lot. Un catalogue rattrapé par le présent produit donc une courbe qui monte, puis fléchit sur ses deux ou trois dernières années. Ce fléchissement est la signature de la collecte, et il se lit couramment comme une accalmie de la menace.
La part des navires dans un total
Un ratio calculé sur un tel dénominateur hérite du défaut. Au 31 mai 2026, mon corpus portait 41 entrées où le navire lui-même est la victime, sur 1 478, soit 2,8 %. Au 21 septembre, il en porte 60 sur 4 155, soit 1,4 %.
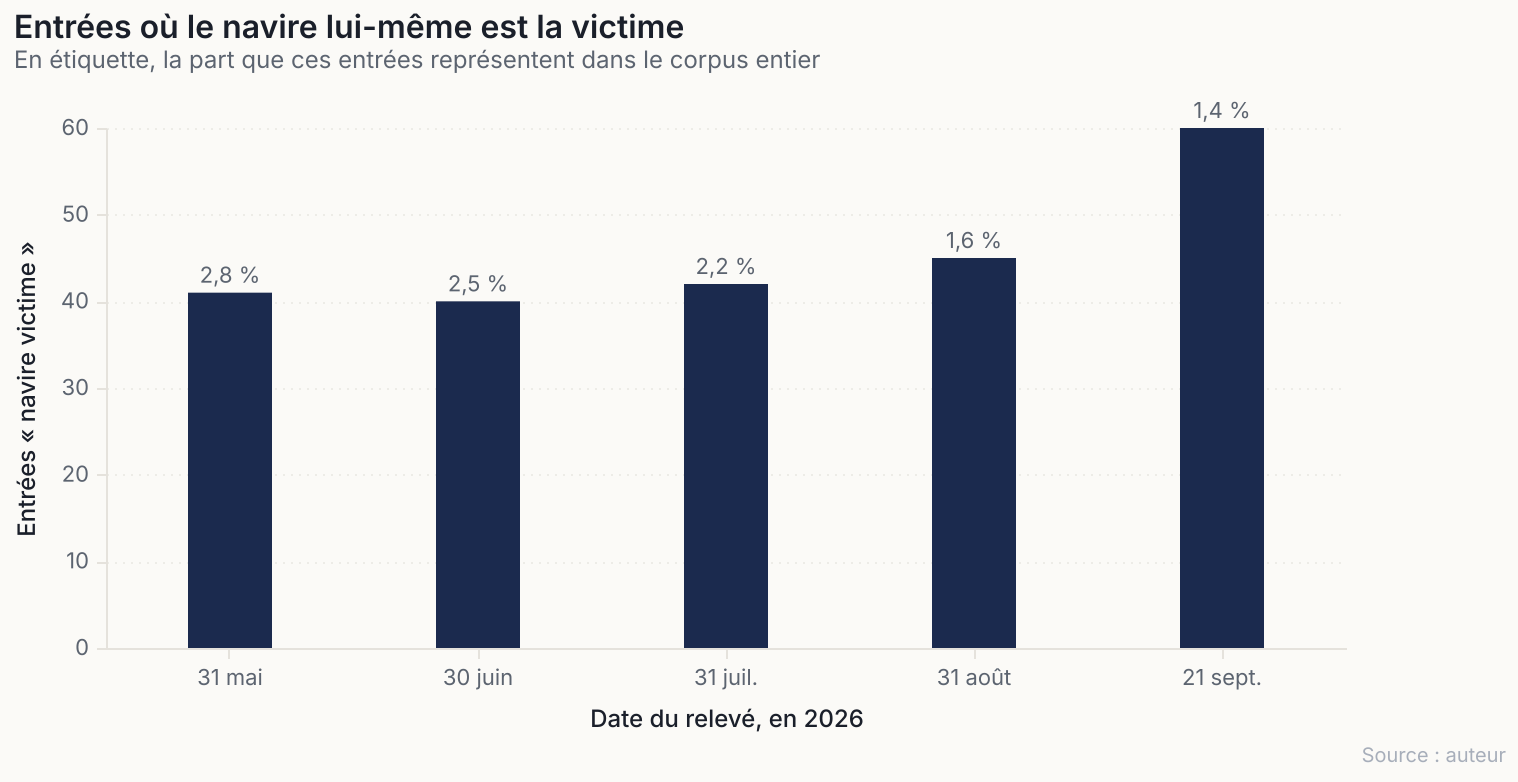
Le nombre a augmenté de 46 % et la part a été divisée par deux, dans le même corpus, en quatre mois. Une part de navires exprimée en pourcentage renseigne donc sur la vitesse à laquelle le reste a été collecté. Le nombre absolu porte davantage : 60 entrées où le navire est la victime, de 1980 à aujourd’hui, dont 31 en dehors des interférences GNSS et AIS. Neuf pour 2026 au 21 septembre, autant que pour 2019, qui était jusqu’ici l’année la mieux garnie. Ces 31 entrées constituent un plancher dont je ne connais pas le plafond.
L’impact, quand on va le mesurer
Les revendications d’attaque se prêtent au même glissement que les sigles. Un groupe publie une liste de cibles, un agrégateur la reprend, un comptage l’enregistre, et la phrase d’impact s’écrit toute seule : opérations logistiques perturbées, chaîne d’approvisionnement menacée. La source établit qu’une revendication a été publiée.
Ce point se tranche par la mesure, et le collecteur de dénis de service qui alimente mon corpus lance une sonde indépendante en lecture seule sur les cibles revendiquées, une requête HTTP HEAD sur la racine du site, par un relais, jamais sur les points d’entrée attaqués. Sur les 88 cibles mesurées à ce jour, toutes en 2026, 61 répondaient normalement au moment du relevé.
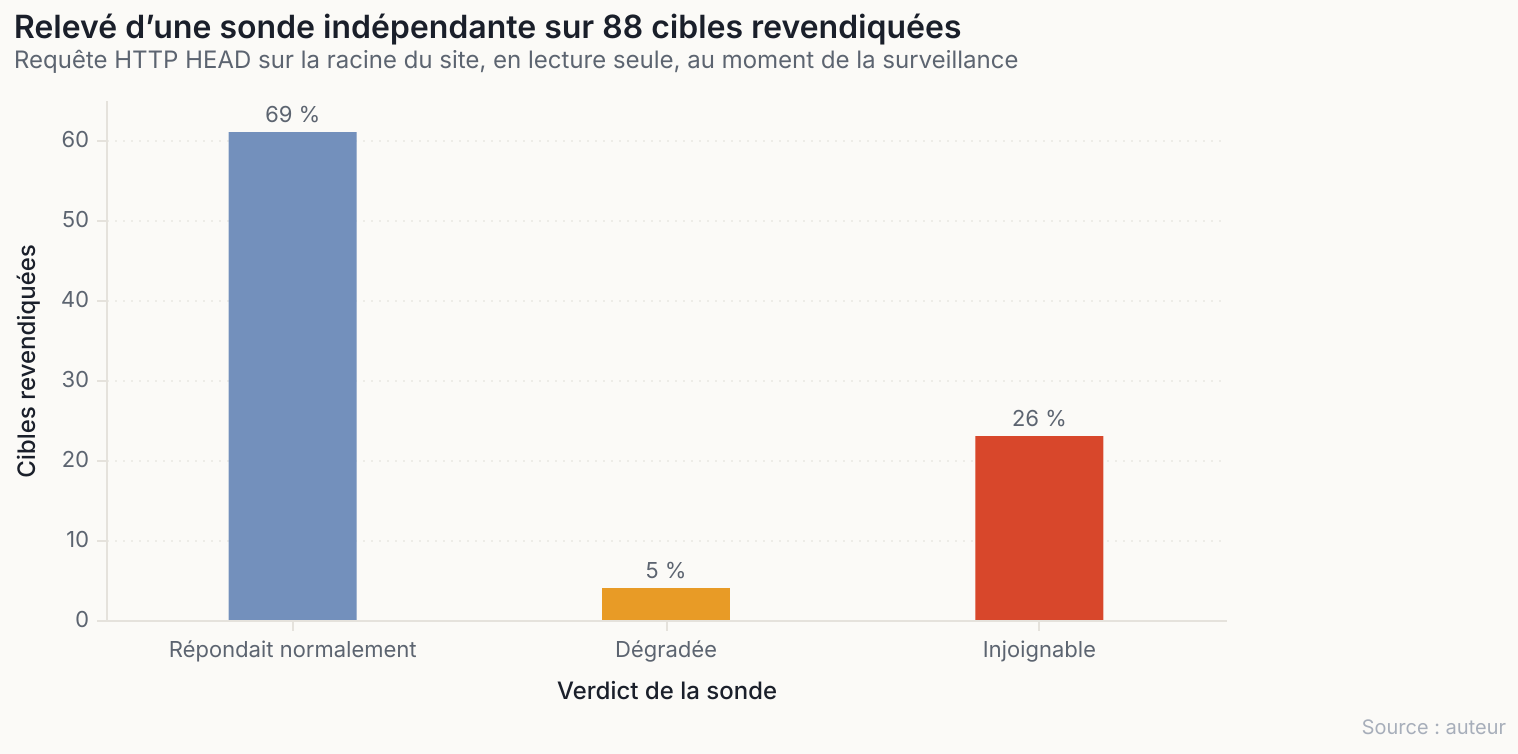
La sonde a ses limites. Un relevé unique postérieur à la revendication ne prouve pas qu’il n’y a jamais eu d’interruption, et une racine de site qui répond ne dit rien d’un service applicatif derrière. Elle établit en revanche que 23 cibles sur 88 étaient effectivement injoignables, ce qui interdit de traiter ces campagnes comme du théâtre. Un instrument capable de contredire celui qui le tient garde sa valeur quand il confirme.
Les incidents de navire se documentent mal
Ces 31 entrées ne sont pas arrivées seules. La déclaration publique d’un incident cyber à bord n’est obligatoire sous presque aucun pavillon. Les assureurs et les clubs de protection et d’indemnisation (P&I) traitent le dossier sous confidentialité, les sociétés de classification sont liées par contrat, et l’incident se règle à la mer, souvent refermé avant que quiconque à terre songe à poser la question. Le navire change ensuite de nom et de pavillon.
Trois des entrées de 2026 existent publiquement parce que quelqu’un est allé voir. Une équipe fédérale est montée à bord de deux pétroliers dans le golfe du Mexique les 21 et 24 août, et a établi une compromission réseau. Un méthanier cherche depuis un mois une solution pour sa cargaison, et les récits de cyberattaque qui circulent à son sujet ne viennent d’aucune partie ayant accès au navire.
L’absence de cas documentés est donc un argument faible dans les deux sens. Le vide documentaire laisse ouverte l’hypothèse que les navires se portent bien comme celle du contraire, et 31 entrées ne dessinent aucune campagne dirigée contre eux. La question du niveau de risque à bord se tranche avec des mesures d’exposition : combien de navires font tourner un réseau non segmenté, et combien détecteraient un équipement inconnu branché dessus.
Interroger avant de publier
On peut ne pas être d’accord avec mes analyses. Contester une méthode, des chiffres ou des conclusions est la matière même du métier, et je préfère largement une objection publique à un accord poli. Prendre une personne pour cible sort de ce cadre, et aucun désaccord scientifique ne l’exige.
Ce cadre s’apprend, et il s’enseigne. En France, l’arrêté du 25 mai 2016 demande que chaque doctorant reçoive une formation à l’éthique de la recherche et à l’intégrité scientifique. Depuis le 31 décembre 2022, le nouveau docteur prononce en outre un serment à voix haute, individuellement, à l’issue de sa soutenance. Il s’ouvre sur « En présence de mes pairs » et se referme sur l’engagement à maintenir « une conduite intègre dans mon rapport au savoir, mes méthodes et mes résultats » [8]. Ce que recouvre cet engagement est écrit ailleurs, dans des textes que personne n’a à deviner.
Le code européen de conduite pour l’intégrité en recherche place le respect des collègues parmi ses quatre principes fondateurs, et demande aux évaluateurs comme aux éditeurs de respecter les droits des auteurs [9]. Au même rang que l’honnêteté, la déclaration de Singapour inscrit la courtoisie professionnelle et l’équité dans les relations avec autrui, et attend des évaluations équitables, rapides et rigoureuses [10]. La charte française de déontologie des métiers de la recherche reprend la même exigence pour les relations de travail [11].
Sur la réponse, le code européen devient explicite là où les enjeux sont les plus lourds : une personne visée par une allégation de manquement reçoit le détail complet de ce qui lui est reproché, et dispose d’un processus équitable pour y répondre et présenter ses éléments [9]. Être cité comme contre-exemple dans un article ne relève évidemment pas de l’allégation de manquement. Le même réflexe coûte encore moins cher un cran plus bas.
Le journalisme organise cela sous le nom de contradictoire. Sa charte d’éthique professionnelle range l’accusation sans preuve et la non-vérification des faits parmi les plus graves dérives du métier [12]. Le Conseil de déontologie journalistique et de médiation s’applique d’ailleurs la règle à lui-même : saisi d’un manquement, il en informe le média concerné et l’invite à répondre par écrit sous quinze jours [13]. L’article 16 du code de procédure civile impose au juge de faire observer et d’observer lui-même le principe de la contradiction [14]. La recherche ne l’impose nulle part de façon systématique.
J’écris cet article parce que je viens d’en faire l’expérience. Un moteur de recherche m’a appris que j’étais cité, et mis en cause, dans un article de revue signé par un autre chercheur. Ni l’auteur ni les relecteurs qui ont validé le texte ne m’ont contacté, alors que mes coordonnées figurent sur ce site. Sans cette découverte fortuite, je l’ignorerais encore.
Le dispositif se referme sur lui-même. Le texte paraît derrière un accès payant, hors de portée de la personne citée. La relecture par les pairs lui donne par ailleurs la caution de la revue. Le lecteur qui l’ouvre n’a guère de raison de douter, puisque l’auteur l’affirme et que la revue l’a validé. Aucun canal ne permet de verser une objection au même endroit, et la position attribuée reste celle qu’il emportera.
L’effet sur la réputation d’un chercheur ne dépend pas de l’intention qu’on y met. Une construction qui produit cet effet sans ouvrir de voie de réponse mérite qu’on demande à quoi elle sert.
Le geste demandé ne coûte presque rien. Une position relevée dans un billet de blog et lue vite reste une première impression. Interrogée, elle devient une position, avec ses restrictions, ses dates, et ce que son auteur en dit aujourd’hui. L’écart entre les deux est celui qu’un article de recherche s’emploie à supprimer partout ailleurs.
Faire d’un corpus ou d’un chercheur le repoussoir d’un raisonnement coûte d’ailleurs plus à ce raisonnement qu’il ne lui rapporte : la thèse se met à dépendre de la caricature qu’elle a fabriquée, et tombe avec elle.
Quand le même objet se fait démonter sur plusieurs publications successives, la question cesse d’être théorique : à partir de quel moment une contradiction méthodique devient-elle autre chose ? Je vois deux explications possibles à ce glissement. L’éthique de la recherche peut n’avoir jamais figuré dans la formation reçue. Les cultures professionnelles en présence peuvent aussi diverger au point de ne plus se rejoindre sur ce qu’un chercheur doit à un autre, et cette divergence-là ne se règle pas par un échange de publications.
Ces divergences se jugent en fin de compte à ce que le travail produit en aval. Un corpus d’incidents ne vaut que par ce qu’il permet ensuite : un équipage qui vérifie ce qui est branché sur son réseau, un armateur qui segmente le sien. Produire des données pour produire des données laisse le secteur maritime exactement là où il était, et une publication qui s’emploie surtout à démonter celle d’un autre ne l’en sort pas davantage. La sensibilisation du secteur reste la seule justification que je trouve à ce travail.
Pour les relecteurs, une question tient en une ligne et ne rompt aucun anonymat : la personne citée a-t-elle été contactée, ou s’agit-il d’une lecture de ses écrits publics ? Les deux démarches sont légitimes, et le lecteur a besoin de savoir laquelle il a sous les yeux.
Cette question prolonge ce que le COPE (Committee on Publication Ethics, comité d’éthique de la publication) demande déjà aux relecteurs : être objectif et constructif, et ne pas se servir du processus d’évaluation pour desservir ou discréditer autrui [15]. Dans le contexte géopolitique et cyber actuel, où les travaux sur le maritime sont repris bien au-delà du cercle qui sait les lire, la recherche gagne à ce que la réponse figure dans le texte.
Droit de réponse
Toute personne ou organisation qui s’estimerait mise en cause par ce texte dispose d’un droit de réponse. Une demande adressée par la page de contact sera publiée intégralement et sans commentaire à la suite de cet article. Les corrections factuelles sont bienvenues et seront apportées en signalant la modification.
Sources
- [1] CNEWS, « Il aurait pu diriger le navire à distance : la DGSI enquête après la découverte d’un dispositif espion sur un ferry », 16 décembre 2025
- [2] Euronews, « France : enquête pour ingérence étrangère après un maliciel à distance détecté sur un ferry », 18 décembre 2025
- [3] Le Monde Informatique, « Un ferry attaqué avec un Raspberry Pi »
- [4] La Gazette de Montpellier, « À Sète, un espion russe dans le ferry », 8 janvier 2026
- [5] Le Parisien, « Ferry piraté par un logiciel espion : le risque d’une vraie prise de contrôle à distance est proche du zéro », 16 décembre 2025
- [6] National Transportation Safety Board, « Loose Wire on Containership Dali Leads to Blackouts and Contact with Baltimore’s Francis Scott Key Bridge », rapport final adopté le 18 novembre 2025
- [7] Splash247, compte rendu du rapport final d’enquête de l’autorité maritime du Panama sur l’échouement de l’Ever Given, publié le 12 juillet 2023
- [8] Arrêté du 25 mai 2016 fixant le cadre national de la formation et les modalités conduisant à la délivrance du diplôme national de doctorat, article 3 (formation à l’éthique de la recherche et à l’intégrité scientifique) et article 19 bis (serment d’intégrité scientifique, introduit par l’arrêté du 26 août 2022, en vigueur au 31 décembre 2022)
- [9] ALLEA, The European Code of Conduct for Research Integrity, édition révisée 2023 : principe de respect (p. 5), section 2.8 « Reviewing and Assessment », section 3.2 « Dealing with Violations and Allegations of Misconduct »
- [10] Singapore Statement on Research Integrity, 2e Conférence mondiale sur l’intégrité de la recherche, Singapour, 21-24 juillet 2010 : principe « Professional courtesy and fairness in working with others », responsabilité 8 sur l’évaluation par les pairs
- [11] Charte nationale de déontologie des métiers de la recherche, janvier 2015, article 4 « Responsabilité dans le travail collectif » et article 5 « Impartialité et indépendance dans l’évaluation et l’expertise »
- [12] Charte d’éthique professionnelle des journalistes, Syndicat national des journalistes, 1918, 1938, 2011
- [13] Conseil de déontologie journalistique et de médiation, règlement intérieur, articles 5.1 et 5.5
- [14] Article 16 du code de procédure civile
- [15] COPE, Ethical Guidelines for Peer Reviewers, DOI 10.24318/cope.2019.1.9
