Le méthanier Vivit Africa toujours à la recherche de solutions, un mois après son chargement
Un méthanier chargé de gaz naturel liquéfié (GNL) américain est toujours à la recherche de solutions au large de Barcelone, sa cargaison encore à bord, un mois après avoir quitté la Louisiane. Son équipage a signalé début septembre une perte d’accès à des systèmes du bord. C’est le troisième navire en un mois dont l’équipage soupçonne une cyberattaque. Les garde-côtes italiens décrivent une panne dont la cause n’a pas pu être déterminée. Trois publications successives, de plus en plus précises, parlent d’une cyberattaque, et aucune ne vient d’une partie ayant accès au navire.
Cet article est aussi disponible en anglais.
Le troisième cas en un mois
Fin août, les garde-côtes américains et le FBI sont montés à bord de deux transporteurs d’énergie dans le golfe du Mexique, après des indices de compromission de leurs réseaux, et j’ai rendu compte de cette enquête dans l’article consacré à ces deux navires. Les trois navires ont les États-Unis à un bout de leur voyage. Les deux premiers y faisaient route, le pétrolier VL Prosperity chargé de brut en Égypte pour Galveston, le transporteur de gaz Kohaku attendu au Texas, où il a chargé du gaz de pétrole liquéfié fin août. Le troisième en revenait, avec du gaz naturel liquéfié chargé en Louisiane.
Les trois ont franchi le détroit de Gibraltar, et les trois récits y situent la compromission. Le rapprochement s’arrête là. Aucune source publiée ne relie ce méthanier aux deux autres par un acteur ou par un point d’entrée, les agences américaines n’ont annoncé aucun indice de compromission à son bord, et rien ne l’inscrit parmi les navires qu’elles disent suivre. Bloomberg le range néanmoins à la suite des deux pétroliers, et à côté de la vingtaine de navires de commerce surveillés dans le monde.
La première trace est un avis de marché gazier
Pour ce troisième navire, la première trace publique date du 7 septembre. À 14 h 13 UTC, l’exploitant du terminal méthanier de l’Adriatique publie un message urgent sur la plateforme de transparence du marché gazier européen [1]. Il y déclare une baisse imprévue de sa capacité d’émission vers le réseau, parce qu’un problème technique à bord d’un méthanier empêche le déchargement. Le navire n’est pas nommé et la cause n’est pas donnée. Le mot cyber n’apparaît pas. Cette obligation de transparence s’adresse aux acheteurs de gaz. Elle porte la date du 7 septembre, et aucune publication sur cette affaire ne lui est antérieure.
Une panne du suivi de la cargaison
Ce problème technique, les garde-côtes italiens l’ont décrit onze jours plus tard, dans une réponse écrite à Bloomberg [2]. Le capitaine de vaisseau Roberto D’Arrigo indique que le commandant a signalé un dysfonctionnement des systèmes de suivi des paramètres de la cargaison, qui a demandé l’intervention des techniciens de la compagnie. La cause n’a pas pu être identifiée. Les garde-côtes de Chioggia sont intervenus au seul titre de la sécurité de la navigation, en diffusant un avis urgent aux navigateurs leur demandant de rester à distance.
La même dépêche donne ce que l’équipage a vécu. Alors que le navire faisait route vers l’est en Méditerranée puis en Adriatique, les marins se sont trouvés dans l’impossibilité d’accéder à certains systèmes de contrôle internes. Ils ont signalé l’événement en début de semaine du 7 septembre à Korean Register, la société de classification qui conseille le navire en matière technique et de sécurité, et l’ont présenté comme une cyberattaque possible. Le navire est resté au large de l’Italie sans décharger, puis a renoncé le 16 septembre à son escale au terminal de Rovigo pour faire route vers l’ouest, en direction d’Algésiras.
Le récit publié à Moscou
Une publication russe avait devancé cette description de neuf jours. Le 9 septembre à 17 h 13 UTC, le site d’information énergétique Neftegaz.RU nomme le navire et attribue son immobilisation à une cyberattaque qui aurait désactivé l’ensemble de ses systèmes de contrôle et de communication [3]. Sa source est un informateur de la logistique maritime, non identifié. Aucune autorité n’avait encore parlé. C’est la première publication à poser le mot de cyberattaque sur l’événement, l’équipage l’ayant employé quelques jours plus tôt auprès de sa société de classification, hors du public.
Le relais par communiqués de presse
Le même article paraît le 12 septembre sur une plateforme américaine de diffusion de communiqués, puis le 14 septembre sur une autre [4] [5]. Les deux textes sont identiques. L’en-tête du premier le fait partir de McKinney, une ville du Texas, celui du second de Florence. Le titre annonce une cyberattaque qui prend en otage les réserves de gaz européennes à la veille de l’hiver, et qualifie les États-Unis de fournisseur peu fiable. L’argument occupe la seconde moitié du texte, chiffres à l’appui sur la part américaine des importations européennes de GNL.
Le chargement à Cameron LNG, en Louisiane, aurait été interrompu par le déclenchement du fusible thermique de la protection incendie et de l’arrêt d’urgence. Le système de contrôle de la cargaison aurait enregistré le même jour une série d’alarmes. Les attaquants observeraient donc les opérations depuis le port de chargement, selon ce texte. La reprise fait ensuite le travail toute seule, par le glissement que j’ai déjà suivi sur une hypothèse de leurrage GNSS devenue un fait à force d’être répétée.
Le courriel de l’équipage
Le récit le plus précis est arrivé en dernier, et du bord. Le 21 septembre, des membres de l’équipage écrivent à Splash247, qui publie leur courriel sous la signature de Sam Chambers [6]. Ils affirment avoir établi que le navire a été visé par des attaquants avant son accostage au terminal italien. Au passage du détroit de Gibraltar, ceux-ci auraient pris temporairement le contrôle des systèmes de pression de vapeur et des soupapes de sécurité. Plus tard, en Adriatique, ils auraient compromis le contrôle de pression des cuves et les soupapes de décharge, et perturbé le cycle de gestion des vapeurs d’évaporation de la cargaison (boil-off gas). Cette perturbation, écrivent-ils, augmente sensiblement le risque de rupture de cuve et d’explosion. Le journal précise qu’il n’a vérifié aucune de ces affirmations de manière indépendante.
Ces quatre affirmations décrivent un tiers qui manœuvre des fonctions de sécurité d’un méthanier chargé. La description de l’autorité italienne s’arrête à la perte du suivi de paramètres de cargaison. Il y a un ordre de grandeur entre les deux. Aucune des parties ayant accès au bord n’a dit laquelle des deux descriptions correspond à ce qui s’est passé. Le passage de Gibraltar, lui, circulait déjà : les communiqués du 12 septembre plaçaient le navire dans le détroit le 2 septembre. On ignore quand le courriel a été écrit, et la chronologie des publications ne dit rien de son origine.
Les réponses de l’armement et de l’équipementier
Aucune des parties prenantes n’a endossé ce récit. Kongsberg Maritime a fourni les systèmes de positionnement, de navigation et de propulsion du navire. Son porte-parole Jon Berge dit avoir connaissance des informations publiées, et juge qu’il est trop tôt pour conclure sur la cause ou sur d’éventuelles implications de sécurité. H-Line Shipping et Korean Register n’ont pas donné suite aux demandes de commentaire. Personne n’a nommé d’auteur. Vitol confirme l’affrètement à temps de longue durée et n’en dit pas davantage. Aucun résultat d’analyse n’a été publié, et rien n’a été dit d’un code malveillant, d’une voie d’accès ou d’une vulnérabilité exploitée.
Où en est le navire
Les enquêtes se poursuivent et le navire n’a toujours pas déchargé. Le 21 septembre, les données de suivi le placent au large de Barcelone, à 0,8 nœud, avec un tirant d’eau de 11,4 mètres qui le dit toujours chargé [7]. Sa destination déclarée est désormais Barcelone, dont l’heure d’arrivée estimée au 20 septembre est passée sans qu’il accoste. Le navire a quitté Lake Charles le 20 août.
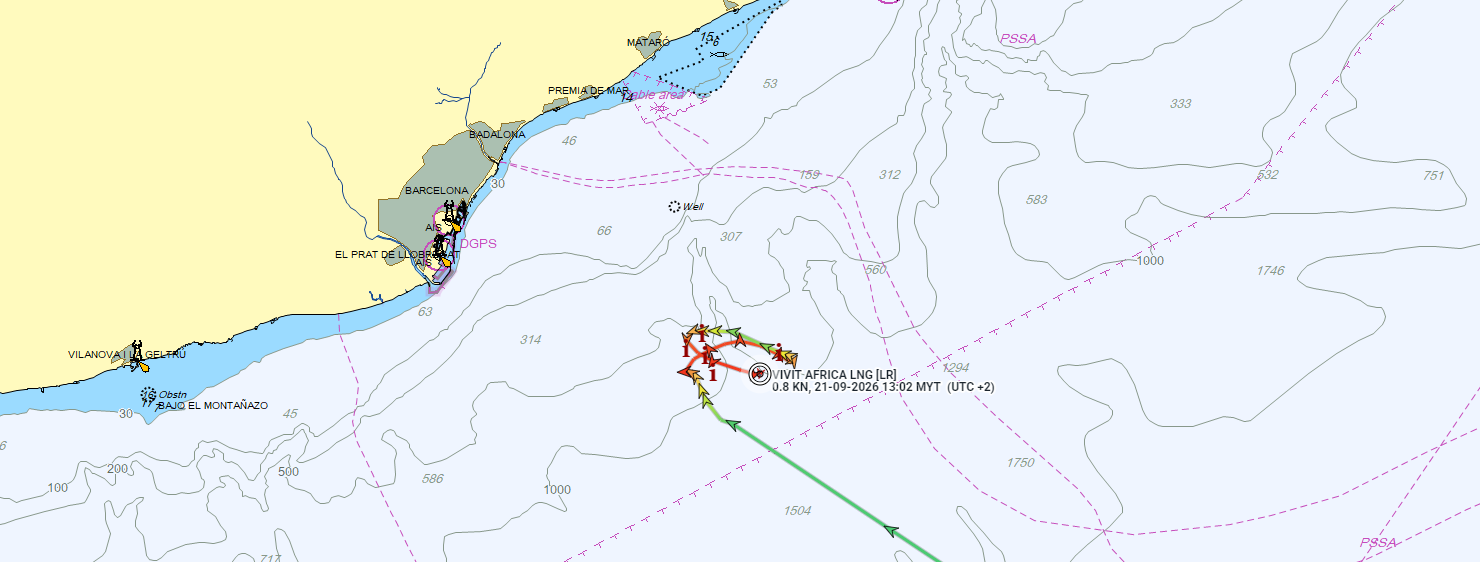
Une cargaison de GNL s’évapore en continu et les vapeurs produites se gèrent en permanence, ce qui donne un coût à chaque jour passé sans décharger. Il s’ajoute à celui de la livraison manquée et de l’immobilisation d’un navire de 299 mètres. Le déchargement à Barcelone, s’il a lieu, sera le premier geste de cette affaire qui se verra de l’extérieur.
Au bilan
Une panne a été signalée par le bord, puis constatée par une autorité italienne qui n’a pas pu l’expliquer, et la cargaison n’est pas arrivée. Les descriptions plus larges viennent de Moscou, sur une source non identifiée, et de marins qui écrivent sans se nommer. Une panne du suivi de cargaison à bord d’un méthanier peut avoir une origine banale. Personne n’a écarté cette hypothèse. La conduite qui vaut ici est celle que je défendais déjà pour une collision attribuée au leurrage GNSS, attendre le rapport d’enquête plutôt qu’imaginer les faits.
Quelques gestes ordinaires trancheraient. Une conclusion de Korean Register ou de l’État du pavillon libérien y suffirait, comme une déclaration de H-Line Shipping ou de Vitol sur ce qui est tombé en panne. L’exploitant du terminal peut aussi rendre compte de la livraison annulée, et toute partie ayant accès au bord confirmer ou démentir ce que l’équipage a mis en circulation.
Sources
- [1] Gas Infrastructure Europe, Inside Information Platform, message de marché urgent de Terminale GNL Adriatico S.r.l., 7 septembre 2026
- [2] gCaptain, Another Tanker Suffers Failure as Crew Suspect Cyber Attack, 18 septembre 2026, reprise de la dépêche Bloomberg de Weilun Soon, Ruth Liao et Charles Gorrivan
- [3] Neftegaz.RU, Кибератаки на танкеры-газовозы угрожают энергетической безопасности Европы (Les cyberattaques contre les méthaniers menacent la sécurité énergétique de l’Europe), 9 septembre 2026
- [4] EPR Network, Cyberattack on US LNG shipment takes gas reserves hostage on the eve of winter, communiqué émis depuis McKinney (Texas), 12 septembre 2026
- [5] PR Urgent, même texte, communiqué émis depuis Florence, 14 septembre 2026
- [6] Splash247, Crew claims hackers seized control of LNG carrier safety systems, Sam Chambers, 21 septembre 2026
- [7] VesselFinder, Vivit Africa LNG, OMI 9950105, position et voyage consultés le 21 septembre 2026
