La cybersécurité d’un chantier naval de défense se joue aussi bien dans le bureau d’études le mieux gardé que chez un sous-traitant de rang deux, sur le poste personnel d’un ingénieur en télétravail ou dans le compte d’un partenaire industriel oublié sur un portail d’échange. Les incidents des dix dernières années le montrent avec régularité, et ils permettent de mettre des chiffres sur ce front industriel, celui dont on parle le moins quand on parle du naval et de cybersécurité.
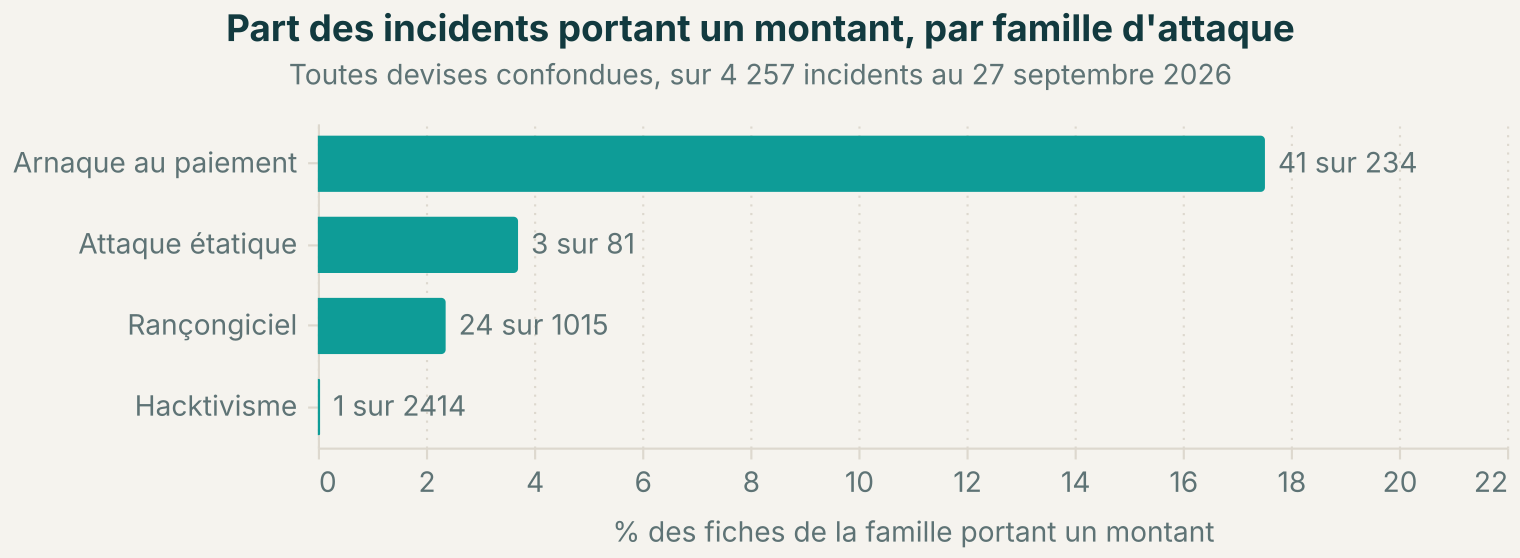
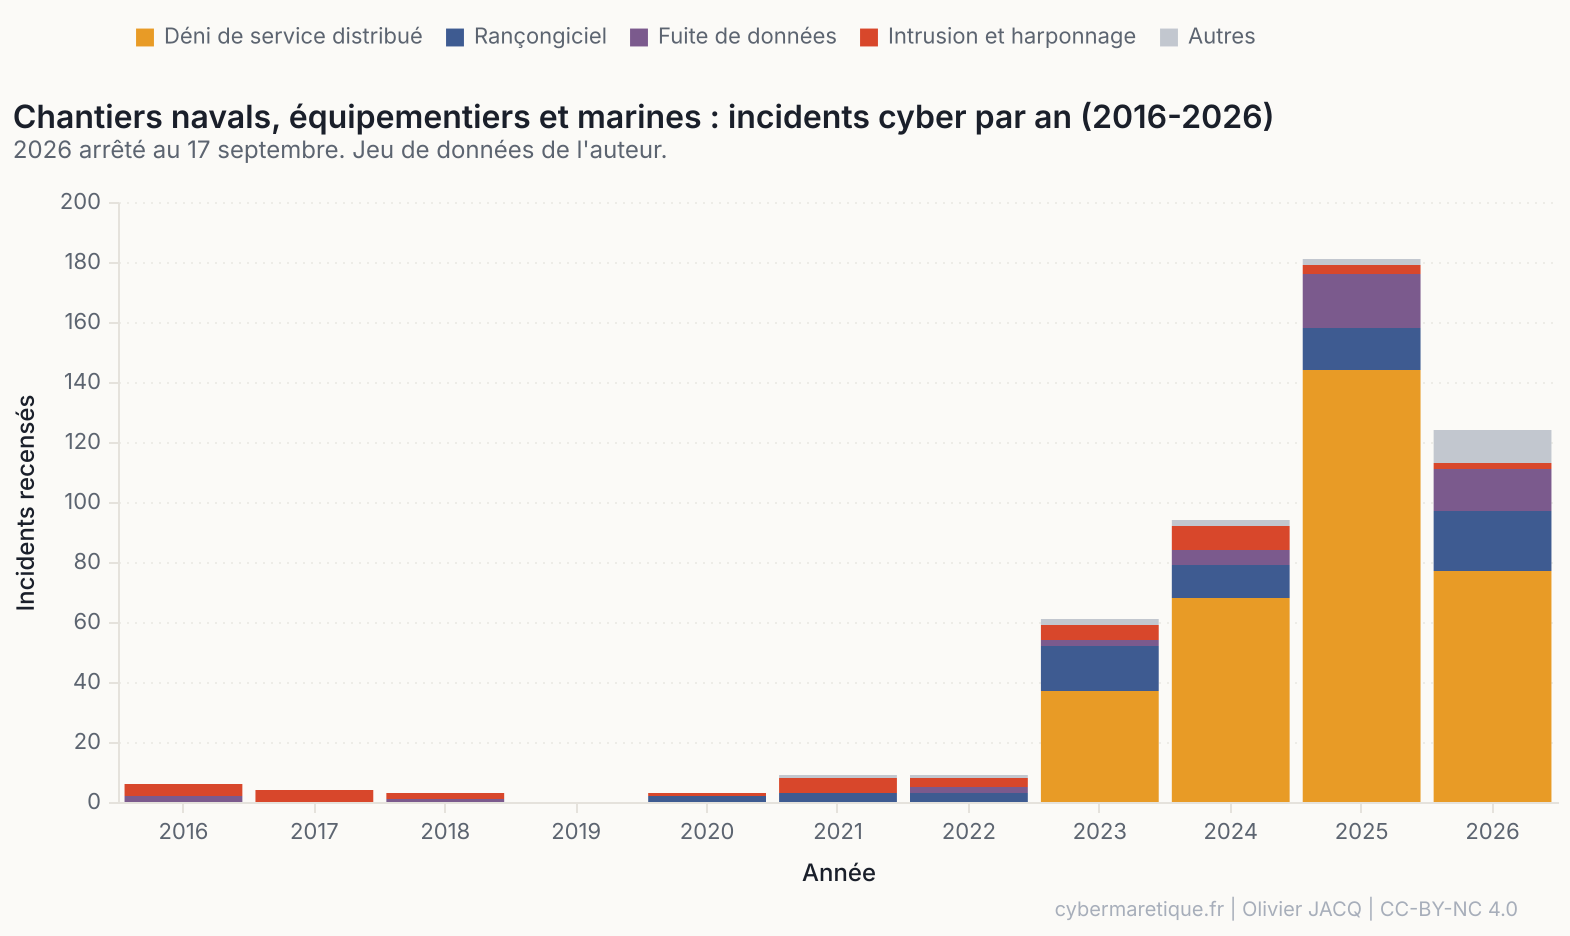
Les chiffres qui suivent viennent de mon propre jeu de données de recherche sur les incidents cyber maritimes, constitué pendant mes travaux de doctorat et entretenu depuis avec mes propres moyens. Il compte près de 4 900 incidents, dont j’ai dressé le bilan 2025 fin août ; 594 d’entre eux touchent un chantier naval (civil ou militaire), un équipementier de défense ou une marine. Pour mémoire, comme je le répète à chaque fois, ces 594 fiches sont ce que la presse et les attaquants eux-mêmes ont rendu public, avec un biais massif dans un sens connu : un déni de service distribué (Distributed Denial of Service, DDoS) revendiqué se collecte à la chaîne, une intrusion étatique se sait des années plus tard, quand elle se sait, etc.