Aller au contenu
avatar

Cybersécurité maritime et portuaire.

Menaces, vulnérabilités, incidents et réglementation du secteur maritime et portuaire, sous un angle opérationnel nourri par le parcours de l’auteur.

Cyber Europe 2026 : l’UE prépare un exercice de cybersécurité visant le transport maritime

Cet article est aussi disponible en anglais.

L’Agence de l’Union européenne pour la cybersécurité (ENISA) prépare une nouvelle édition de son exercice paneuropéen Cyber Europe, prévue pour juin 2026.

Cette 8e édition de la série d’exercices se concentrera sur les infrastructures de transport critiques, en particulier les secteurs maritime et ferroviaire, deux domaines considérés comme hautement critiques dans le cadre de la directive NIS2.

Page officielle de l’exercice :
https://www.enisa.europa.eu/topics/skills-and-competences-for-companies/cyber-europe
La stratégie portuaire européenne souligne la montée des cybermenaces contre les ports.

Cet article est aussi disponible en anglais.

Le 4 mars 2026, la Commission européenne a également publié une seconde communication consacrée spécifiquement aux ports européens : l’EU Ports Strategy.

Ce document accompagne la stratégie industrielle maritime publiée le même jour et se concentre sur le rôle stratégique des ports dans les chaînes logistiques, l’économie et la sécurité de l’Union européenne.

Le document complet sur la stratégie portuaire européenne est disponible au format PDF.

La stratégie industrielle maritime de l’UE évoque les nouveaux risques de cybersécurité.

Cet article est aussi disponible en anglais.

Le 4 mars 2026, la Commission européenne a publié deux communications distinctes concernant l’avenir du secteur maritime européen : une stratégie industrielle maritime et une stratégie dédiée aux ports européens.

Le premier document, la stratégie industrielle maritime de l’Union européenne, vise à renforcer la compétitivité et la souveraineté du secteur maritime européen face aux tensions géopolitiques, aux défis industriels et à la transition énergétique.

Ingérence étrangère sur un ferry à Sète : entre RAT, Raspberry Pi et emballement médiatique

Cet article est aussi disponible en anglais.

L’affaire du ferry Fantastic (de l’armateur italien Grandi Navi Veloci, GNV) à Sète, en décembre 2025, est intéressante à plus d’un titre. Non pas tant pour sa sophistication technique - qui reste limitée - que pour ce qu’elle révèle de notre manière de traiter les incidents cyber, en particulier dans le maritime.

Très rapidement, l’événement a été présenté comme un cas potentiellement grave d’ingérence étrangère, voire comme un scénario de prise de contrôle à distance d’un navire. La réalité, telle qu’elle se dessine progressivement à partir des éléments publics, est plus nuancée - et probablement plus instructive.

Perdu en mer : faire face au brouillage et au leurrage GPS dans les opérations maritimes

Cet article est aussi disponible en anglais.

Résumé
Animé par Jakob Larsen, BIMCO a réalisé un webinaire le 3 septembre 2025 avec deux officiers du MARCOM de l’OTAN, Éric (Marine nationale française) et Kadir (Marine turque), sur les menaces de brouillage et de leurrage GPS dans les opérations maritimes.

Éric a mis en avant plusieurs incidents récents : l’avion d’Ursula von der Leyen perturbé par du brouillage en Bulgarie, le navire marchand Green Admire victime de leurrage GPS à proximité de la Russie, ainsi que la zone habituelle de leurrage GPS en Méditerranée orientale liée à des activités militaires. Il a souligné que les perturbations GNSS constituent désormais un outil délibéré de la guerre hybride, et non un accident.

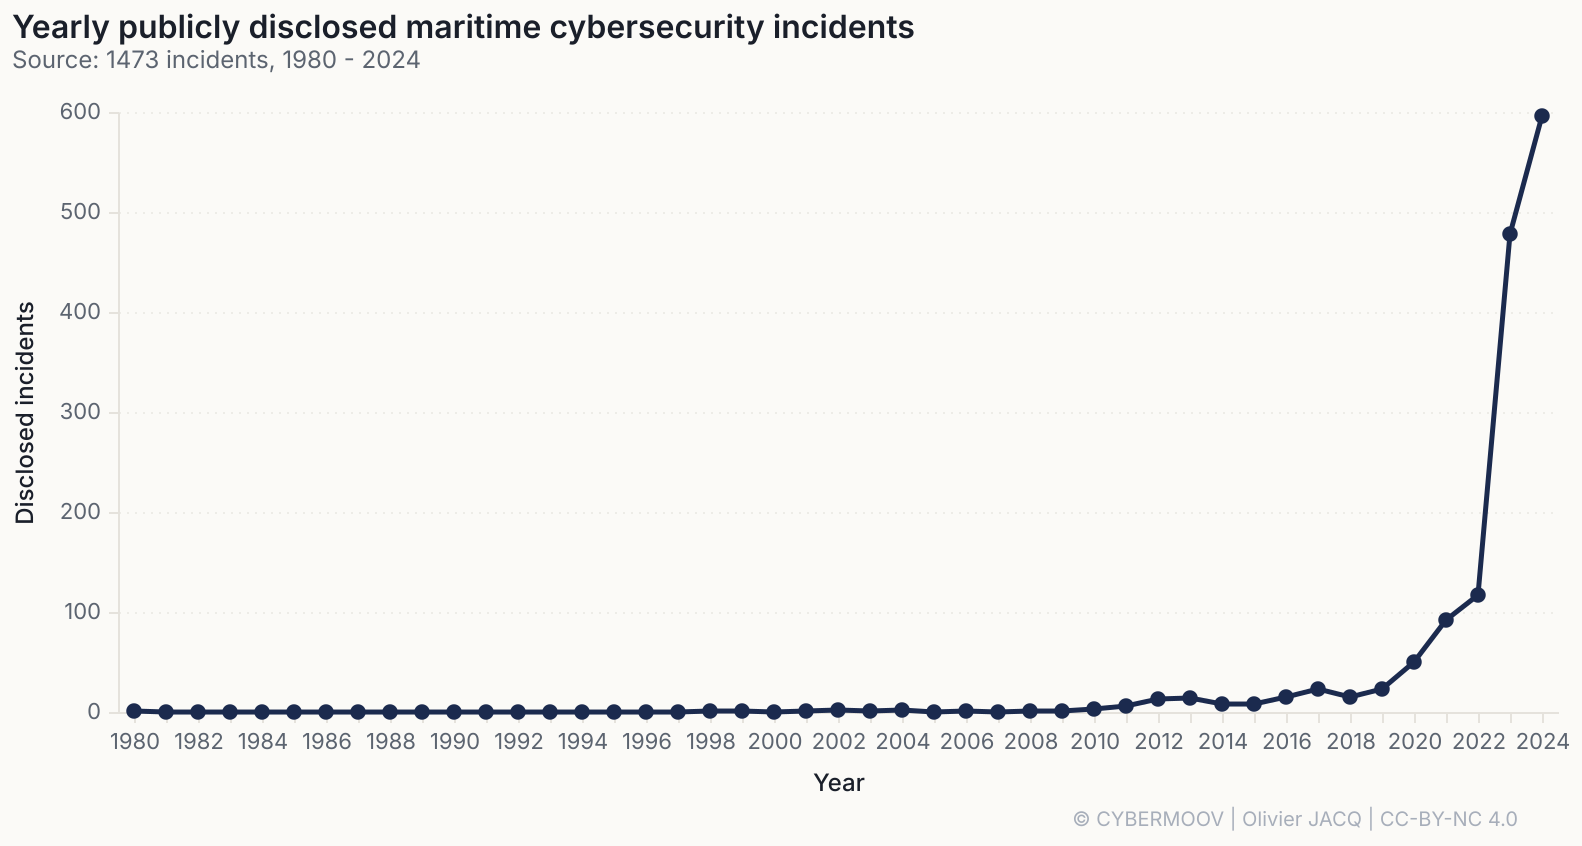
La cybersécurité maritime 2024 en chiffres

753 incidents cyber maritimes relevés en 2024, contre 149 deux ans plus tôt. Presque toute cette croissance tient à un seul mode d’action, bruyant et industrialisé, qui ne touche presque jamais les opérations. Derrière ce rideau, le rançongiciel a continué d’avancer chez les fournisseurs du secteur, et deux câbles sous-marins ont été sectionnés en Baltique par des navires marchands.