Aller au contenu
avatar

Cybersécurité maritime et portuaire.

Menaces, vulnérabilités, incidents et réglementation du secteur maritime et portuaire, sous un angle opérationnel nourri par le parcours de l’auteur.

La CISA et les gardes-côtes américains vont "à la pêche" aux vulnérabilités

Cet article est aussi disponible en anglais.

Le 31 juillet 2025, la CISA ( Cybersecurity and Infrastructure Security Agency) et les gardes-côtes américains ( US Coast Guards (USCG)) ont publié un avis conjoint (que vous pouvez lire au format PDF sur le site de la CISA), suite à une opération de recherche de vulnérabilité (ou de compromission effective, plutôt) menée sur le réseau d’une infrastructure critique américaine. Ce type d’opération s’inscrit dans le cadre des objectifs de performance de cybersécurité ( Cybersecurity Performance Goals (CPGs)) co-pilotés par le NIST et la CISA, mais aussi sur les travaux de longue date (et aussi plus récents) des USCGs sur la cybersécurité maritime.Au bilan : aucune compromission ni activité malveillante détectée… mais éventail somme toute assez « classique » de vulnérabilités

Addressing State-Linked Cyber Threats to Critical Maritime Port Infrastructure

Cet article est aussi disponible en anglais.

Vous aussi, comme saine lecture estivale, vous avez lu le document « Addressing State-Linked Cyber Threats to Critical Maritime Port Infrastructure » du CCDCOE ?

Non ?

Aller, je vous propose dans cet article une petite réflexion personnelle sur et autour du sujet de la cybersécurité portuaire.

En ce beau mois de juillet 2025, le NATO Cooperative Cyber Defence Centre of Excellence (CCDCOE) a émis un document de type Policy Brief, intitulé « Addressing State-Linked Cyber Threats to Critical Maritime Port Infrastructure ».

Projet de loi sur la résilience des infrastructures critiques et le renforcement de la cybersécurité - le rôle des CSIRTs

Toi, aussi, en ce moi de juillet, tu te demandes ce qui a été dit concernant le rôle et l’avenir des CSIRTs durant la séance du 15 juillet 2025 de la commission spéciale de l’Assemblée nationale chargée du projet de loi sur la résilience des infrastructures critiques et le renforcement de la cybersécurité ?

Messieurs les députés Philippe Latombe (Président) et Eric bothorel (Rapporteur général) et Madame la députée Anne Le Hénanff (Rapporteure) recevaient Vincent Strubel, Directeur Général de l’ANSSI - Agence nationale de la sécurité des systèmes d’information.

Collision maritime et leurrage GNSS : attendre les rapports avant d'imaginer des faits

Cet article est aussi disponible en anglais.

Quelques heures à peine après la collision entre deux navires au large d’Oman, les premières affirmations attribuant l’accident à un leurrage GNSS (GPS spoofing) ont commencé à circuler.

Il est probable que nous verrons rapidement circuler de nombreuses captures d’écran et analyses affirmant que le leurrage GPS est responsable… ou qu’il ne l’est pas.

Comme souvent dans ce type d’événement, il est préférable d’attendre les résultats de l’enquête avant de tirer des conclusions.

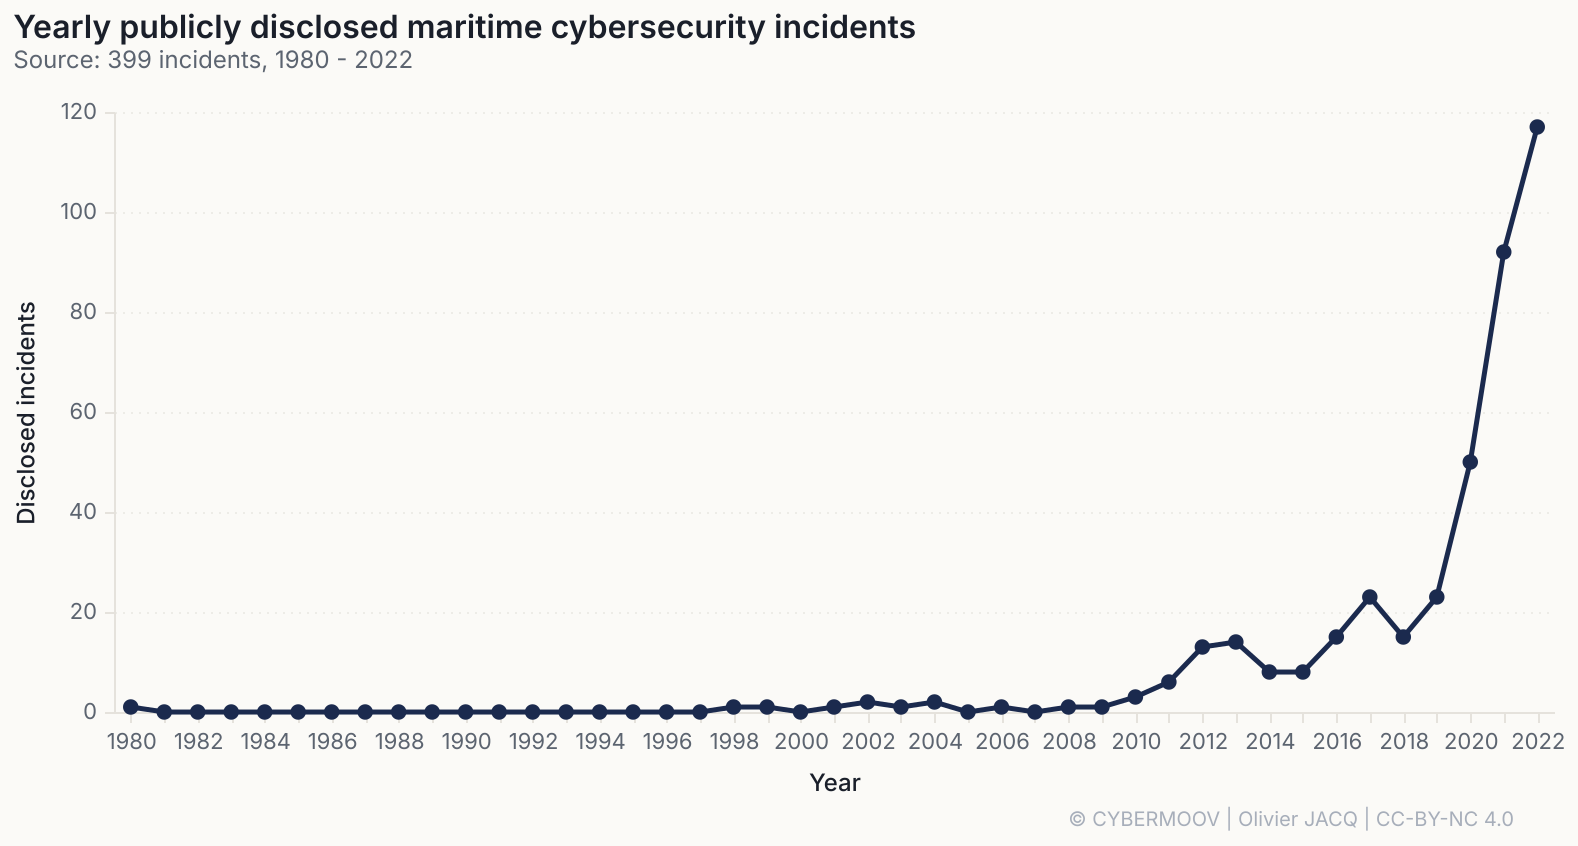
La cybersécurité maritime 2022 en chiffres

149 incidents relevés en 2022, contre 124 l’année précédente. La hausse, +20 %, est la plus faible de ces trois dernières années. La nature de ce que je relève, elle, change : jusqu’en 2021 mon jeu de données ne contenait pratiquement que de la criminalité d’extorsion, et 2022 y fait entrer la politique.