Un incident cyber maritime, combien ça coûte ?
Cet article est aussi disponible en anglais.
En dehors du cas Maersk, bien connu, quel est le coût d’une cyberattaque pour le secteur maritime ? La question m’est posée souvent, et légitimement. J’y réponds d’ordinaire en distinguant les postes financiers associés, parce qu’un incident peut produire plusieurs factures : frais de réponse à incident, reconstruction puis post-sécurisation des systèmes d’information, perte de clients, hausse des primes d’assurance, coûts de communication et amendes.
Le coût dépend aussi de ce que fait l’entreprise, donc de ses opérations, et du type d’attaque subie : attaque étatique, rançongiciel, hacktivisme, arnaque au paiement par faux ordre de virement (FOVI), ces quatre familles ne laissent pas la même trace comptable. Voici un point chiffré.
Le jeu de données
Le jeu de données que j’utilise couvre 4 601 incidents survenus entre 1980 et 2026, dans 165 pays et sur vingt activités du secteur, avec 350 acteurs et 115 familles de codes malveillants identifiés, et 354 campagnes reconstituées. Il cite 8 699 références, date 93,0 % de ses entrées au jour près, en localise 94,8 %, et cote chacune d’elles selon le système Admiralty, qui note séparément la fiabilité de la source et la crédibilité de l’information. Les chiffres qui suivent sont arrêtés au 14 octobre 2026.
Comme tout jeu de données, le mien comporte aussi des biais. Son principal biais est structurel : ce comptage ne repose que sur des sources publiques. Ainsi, une victime qui règlerait son incident avec son assureur et son avocat, sans jamais communiquer, n’y figure pas, et son montant encore moins. Les pays où la presse spécialisée est dense et la divulgation obligatoire y pèsent plus lourd que les autres, ce qui explique une bonne part de la place des États-Unis dans les montants qui suivent. Les chiffres donnés ici sont donc un plancher, jamais une estimation du coût réel supporté par le secteur.
Voilà qui est dit.
La part des incidents chiffrés
Sur ces 4 601 incidents, 105 portent un montant, soit 2,3 %, pour 110 montants enregistrés, un même incident pouvant en porter deux quand la rançon demandée précède une perte constatée. Un montant n’y entre que si une source fiable l’attribue à cette victime et à cet incident. Ce taux de 2,3 % mesure ce qui a été publié, et rien d’autre.
La répartition de ces 105 incidents ne suit pas le volume des attaques : il est assez rare de disposer du coût de l’évènement pour un déni de service, voire pour un rançongiciel. Et, sauf cas réglementaires particuliers, on n’obtient les montants que des années plus tard.
L’attaque étatique
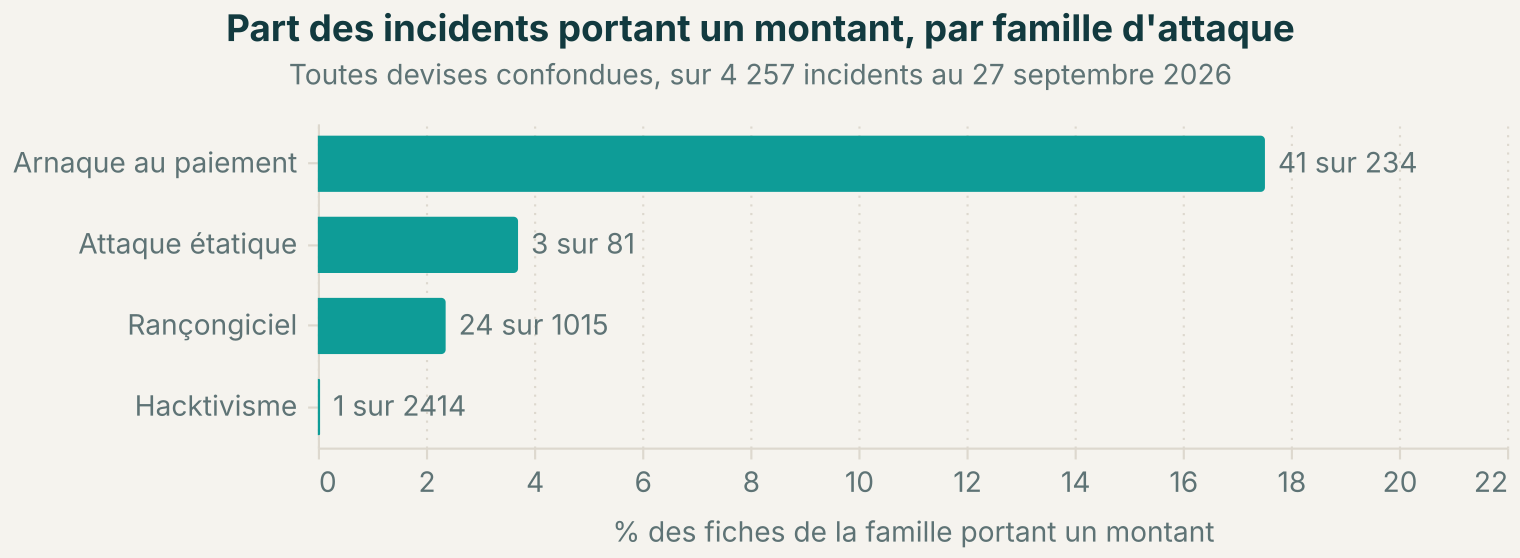
Trois incidents sur 86 attribués à un État portent un montant, et chacun des trois a été chiffré par un tiers qui devait le faire, comme l’auditeur d’un groupe coté ou le chantier chargé de la réparation. Le cas Maersk, 200 à 300 millions de dollars, sort du rapport financier intermédiaire d’un groupe coté [1], quand l’impact global de la même attaque a plusieurs fois été chiffré, pour les seules entreprises américaines, comme dépassant le milliard de dollars. Les deux autres sont des réparations d’infrastructure sous-marine : un gazoduc endommagé en mer Baltique par une ancre (sans origine cyber), dont la remise en état a coûté environ 35 millions d’euros [2], et un câble sous-marin de télécommunications coupé entre deux îles d’Asie de l’Est, 570 000 dollars.
Le rançongiciel
Le rançongiciel est douze fois plus fréquent que l’attaque étatique dans ce jeu de données, et à peine mieux renseigné. Sur 1 080 incidents, 26 seulement portent un montant, soit 2,4 %. Trois d’entre eux en portent deux, une demande de rançon suivie du prix auquel les données volées ont ensuite été mises en vente, ou suivie de la somme réellement payée, ce qui fait 29 montants en tout. Sur ces 29, 23 sont fixés par l’attaquant et 6 supportés par la victime. Les demandes s’étalent de 4 000 dollars, adressés à une petite entreprise française des énergies marines, à 60 millions adressés à un assureur nord-américain qui en a payé 40. La demande médiane atteint 1,5 million de dollars, sur les 19 demandes qu’une source libelle ou convertit en dollars.
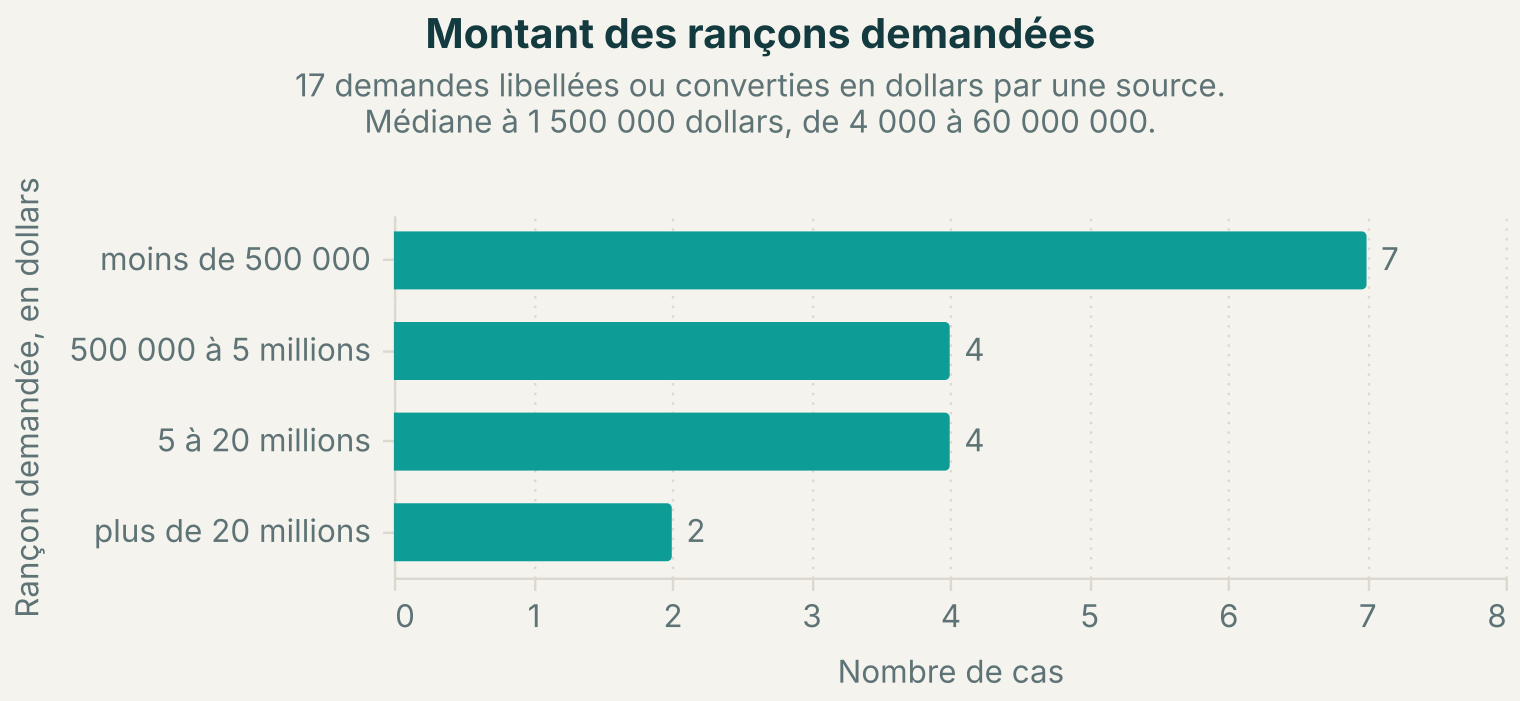
Les montants des rançons sont généralement fixés en fonction de l’assise financière de la victime, et pour que la demande lui reste « acceptable ». Plusieurs groupes calculent la leur en pourcentage du chiffre d’affaires relevé sur un annuaire d’entreprises, et le dommage subi n’entre dans ce calcul pour rien. Cinq cas seulement portent une perte réelle, tous dans des organisations tenues de publier. Un industriel coté du nautisme déclare 85 millions de dollars, un prestataire de services pétroliers 35 millions, un fabricant de composants électroniques 21,4 millions. Pour un port fluvial de l’ouest des États-Unis ou pour un chantier de réparation navale, aucun document de ce genre n’existe. Le coût de l’arrêt reste souvent inconnu même quand l’incident, lui, est public.
Les revendications hacktivistes
Le vide est plus complet encore dans la famille la plus nombreuse. Un montant sur 2 528 incidents, et il vient de l’attaquant : 100 000 dollars réclamés par un groupe pour des données de personnels d’une marine militaire. Aucune victime de cette famille n’a publié de perte, et les 2 449 dénis de service recensés n’ont aucun coût documenté.
L’explication tient à la nature de l’atteinte. Quelques heures d’indisponibilité sur un site public ne déclenchent aucune remise en état facturée et aucune déclaration de sinistre. Il reste la revendication, qui ne porte pas de chiffre. Mesurer l’effet réel de ces campagnes demande un instrument séparé, une sonde indépendante en lecture seule sur les cibles annoncées, dont j’ai décrit les résultats dans un article de méthode.
L’arnaque au paiement
Vient la famille dont on parle le moins : l’arnaque au faux ordre de virement (FOVI). C’est pourtant celle sur laquelle on a le plus d’éléments chiffrés. En effet, 60 incidents de fraude sur 339 portent un montant, soit 17,7 % (sept fois le taux du rançongiciel).
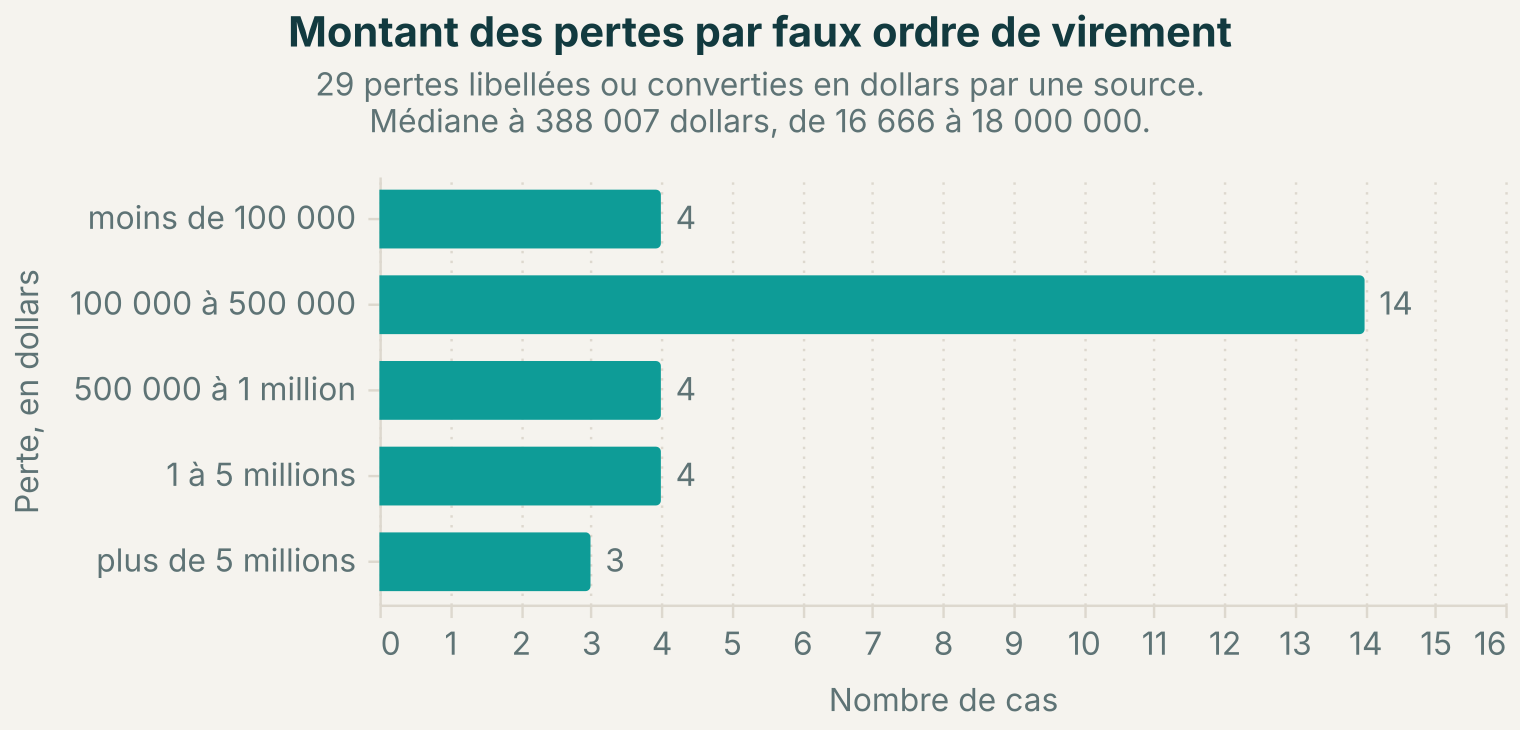
Un virement détourné est un nombre unique et exact, que la comptabilité doit rapprocher, qu’un assureur doit instruire, qu’un juge peut ordonner de restituer. 40 de ces pertes sont libellées en dollars ou converties par une source. La médiane s’établit à 308 000 dollars et 30 des 40 restent sous le million. L’étendue va de 7 300 euros pour une fourniture d’aménagement intérieur à 18 millions pour un avitailleur. C’est l’ordre de grandeur qu’une agence maritime, un courtier ou un chantier de taille moyenne encaissent dans leur résultat de l’année. Le vecteur est d’une banalité documentée depuis longtemps, jusque dans les bulletins des garde-côtes américains. Les mesures qui l’arrêtent le sont tout autant, et Cybermalveillance.gouv.fr en publie la fiche réflexe pour les entreprises, dont la validation hiérarchique non dérogeable de tout changement de coordonnées bancaires [3].
Les postes que l’on peut séparer
Reste la question ouverte par les postes énumérés en tête d’article, celle de ce qu’un incident coûte finalement à celui qui l’a subi. Elle demande de savoir comment un total se compose, et le jeu de données enregistre presque toujours le total, rarement sa composition. La reconstruction du système d’information se lit dans une poignée de cas, le chiffre d’affaires perdu dans trois, la réponse à incident dans neuf, la notification des personnes concernées dans vingt-cinq.
Deux dossiers donnent les deux bouts de la chaîne, du virement parti jusqu’à la charge inscrite en comptabilité. Un terminal vraquier canadien voit partir 6,2 millions de dollars canadiens en quatre virements. Il engage une action civile, obtient un jugement par défaut, déclare le sinistre à son assureur, et inscrit finalement 2,6 millions de charge dans son rapport du premier trimestre. Une autorité portuaire américaine paie 16 666 dollars à un faux fournisseur, en récupère 14 166 par son assurance, et conserve 2 500 dollars de perte nette, c’est-à-dire sa franchise. Le montant détourné et le coût final sont deux nombres distincts : le terminal conserve à sa charge 42 % de ce qui est parti, l’autorité portuaire 15 %.
L’amende, dernier poste de ma liste, est la variable la plus erratique. Le jeu de données en compte trois. Un croisiériste paie 1,25 million de dollars devant le régulateur financier d’un État américain. Un armateur de l’offshore paie 18 000 dollars de Singapour. Un chantier naval coréen, après un vol de plans de coque, paie 4,8 millions de wons, soit environ 3 400 dollars. Aucun barème commun ne relie ces trois sanctions.
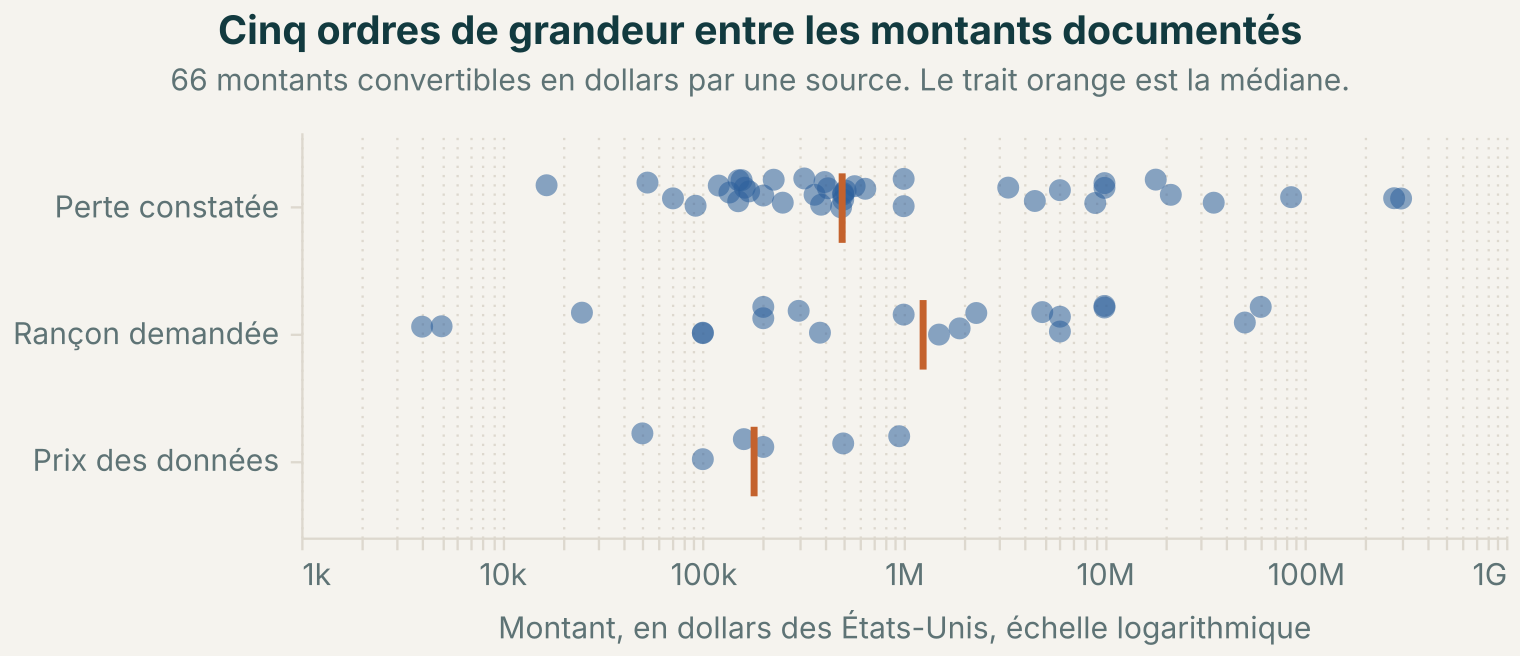
Au total, les 80 montants qu’une source libelle ou convertit en dollars s’étendent sur cinq ordres de grandeur, et ils ne mesurent pas la même chose selon la ligne où ils se rangent. Une perte constatée sort des comptes de la victime, une rançon demandée et un prix de données sortent de la page de l’attaquant.
Au bilan
Hors Maersk, les deux plus gros montants de ce jeu de données n’ont aucun attaquant. Il s’agit de dysfonctionnements de systèmes d’information. Un transbordeur roulier suédois chavire en juin 1980 au large de Chypre, quelques jours après sa livraison, sur une erreur du logiciel de ballastage : 200 millions de livres de cargaison au fond. Un bâtiment de l’US Navy s’échoue en janvier 2013 sur un récif protégé des Philippines, la carte électronique plaçant l’obstacle à quelque 15 km (8 milles nautiques) de sa position réelle [4] ; le démantèlement de la coque coûtera 277 millions de dollars.
Alors oui, une cyberattaque coûte au secteur maritime, et aucun chiffre unique ne résume ce coût. Le seul que l’on sache documenter à grande échelle est celui du virement détourné, quelques centaines de milliers de dollars à chaque fois, dans une famille d’attaques qui fait rarement la une. Le coût d’une indisponibilité ne se lit que chez les sociétés cotées. Aucun pavillon n’impose aujourd’hui de déclarer ce qu’un incident cyber a coûté, et les comptes les plus complets du secteur dorment chez les assureurs, qui ne les publient pas.
Sources
- CNBC, « Maersk says NotPetya cyberattack could cost $300 million », 16 août 2017 (en anglais), consulté le 27 octobre 2026.
- ERR News, « €35 million Balticconnector gas pipeline repair work finished », 2024 (en anglais), consulté le 27 octobre 2026.
- La fraude au virement bancaire (FOVI) ou au faux ordre de virement, Cybermalveillance.gouv.fr, consulté le 27 septembre 2026.
- Breaking Defense, « Untold Tale Behind USS Guardian Reef Grounding: NGA’s Map Was Wrong By 8 Miles », juillet 2013 (en anglais), consulté le 27 octobre 2026.
Chiffres mis à jour le 14/10/2026.
